








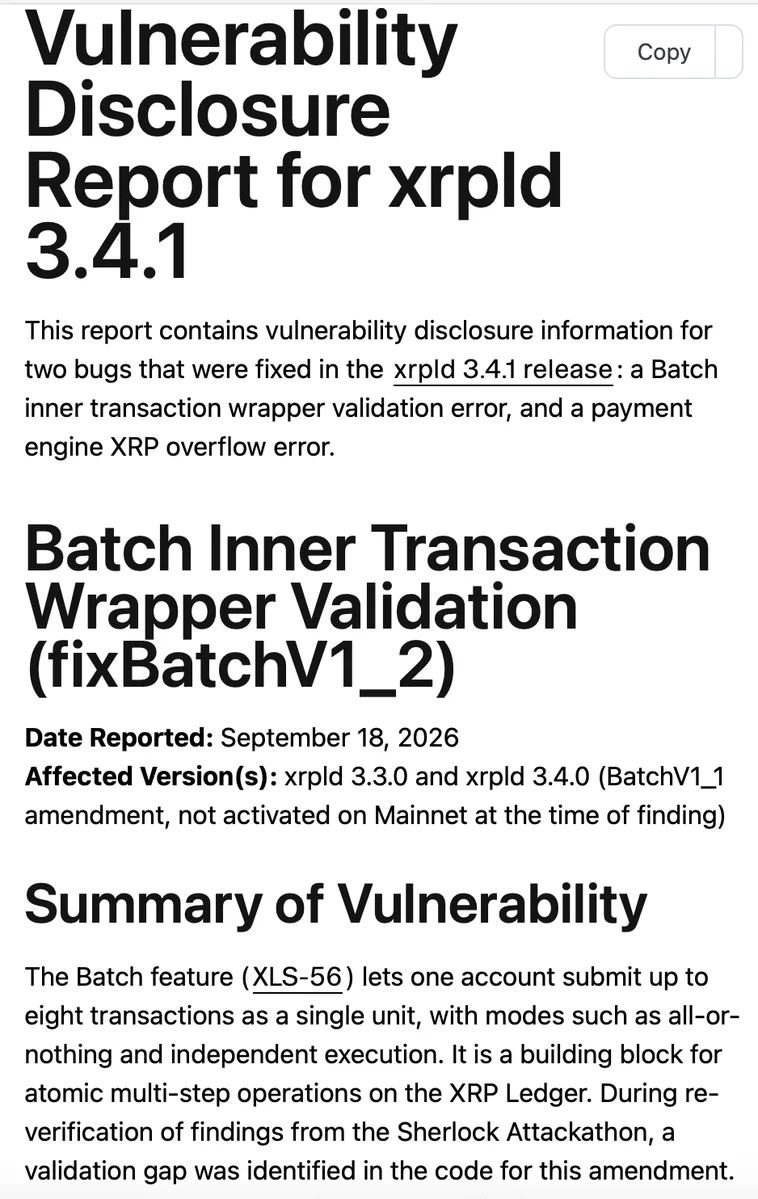
RippleX et la XRP Ledger Foundation ont révélé un bug de dépassement de capacité dans le moteur de paiements. Une transaction spécialement conçue aurait pu créer des XRP utilisables au-delà de l'offre fixe de 100 milliards prévue par le réseau. La faille était présente dans du code datant de 2015 et a été corrigée dans xrpld 3.4.1 le 25 septembre, lorsque plus de 80 % des validateurs par défaut ont effectué la mise à niveau.
Pourquoi c'est important
Le chercheur en sécurité @Cayden_Liao a déclaré qu'une preuve de concept aurait pu créer environ 18 000 milliards de XRP en une seule transaction, soit près de 184 fois l'offre prévue. La vulnérabilité a été signalée dans le cadre du programme de bug bounty de XRPL, qui a versé la récompense maximale de $250,000.
Impact sur le marché
XRPL a indiqué n'avoir trouvé aucune preuve que la faille avait été exploitée sur un réseau public. Cette divulgation fait de l'adoption par les validateurs et de la poursuite des travaux sur la sécurité du protocole les principaux indicateurs à suivre pour les détenteurs de XRP, tandis que le correctif préserve les règles d'offre annoncées par le ledger.
Source : Rapport de divulgation de vulnérabilité pour xrpld 3.4.1

Questions fréquemment posées
-
Qu'aurait permis la vulnérabilité de XRPL à un attaquant ?
Une transaction spécialement conçue aurait pu créer des XRP utilisables au-delà de l'offre fixe de 100 milliards du XRP Ledger.
-
Quelle quantité de XRP la preuve de concept aurait-elle pu créer ?
Le chercheur en sécurité @Cayden_Liao a déclaré que la preuve de concept aurait pu créer environ 18 000 milliards de XRP en une seule transaction, soit près de 184 fois l'offre prévue.
-
Quand le bug de XRPL a-t-il été corrigé ?
Le bug a été corrigé dans xrpld 3.4.1 le 25 septembre.
-
Dans quelle proportion les validateurs ont-ils effectué la mise à niveau après le correctif ?
Plus de 80 % des validateurs par défaut de XRPL ont effectué la mise à niveau le jour de la publication du correctif.
-
Le bug du XRP Ledger a-t-il été exploité sur un réseau public ?
XRPL a indiqué n'avoir trouvé aucune preuve que la vulnérabilité avait été exploitée sur un réseau public.

 CoinTelegraph
 CZ Binance
 CryptoSlate