


 CryptoSlate
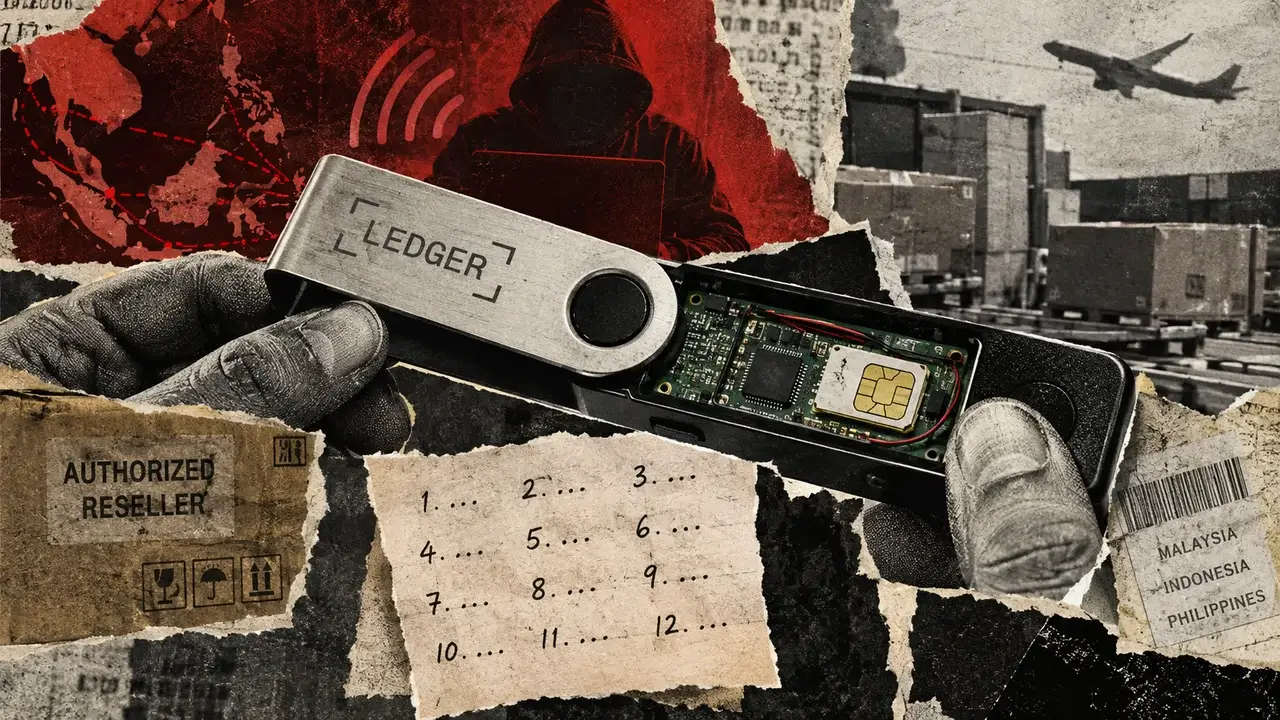
Ledger, Güneydoğu Asya'daki müşterilerin kripto varlıklarının eksildiğini bildirmesinin ardından gerçek bir cüzdanda yetkisiz donanım implantı bulunduğunu doğruladı. Eklenen elektronik devre, kurulum sırasında 24 kelimelik kurtarma ifadelerini ele geçirdi ve gömülü SIM üzerinden LTE aracılığıyla iletti. Bitquery, saldırganların altı ağdaki 324 cüzdandan 102 milyon dolar çaldığını tahmin ediyor. Ancak Ledger bu toplamı doğrulamadı ve tüm kayıpları implant yerleştirilmiş bir cihaza bağlamadı.
Neden önemli
Donanım cüzdanları özel anahtarları internete bağlı cihazlardan izole eder, ancak kurulum kritik bir açık noktası oluşturur. Kurtarma ifadesi cüzdanı ve anahtarlarını başka bir cihazda yeniden oluşturabildiği için, başka biri kelimeleri kopyaladığında PIN varlıkları koruyamaz.
İddiaya göre implant, güvenli çipten ekrana gönderilen bilgileri ele geçirdi, ifadeyi yeniden oluşturdu ve korumalı çipe müdahale etmeden ya da işlem imzalarını değiştirmeden iletti. Sahipler kurulumu tamamlayıp cüzdanı normal şekilde kullanabilirken saldırgan da varlıklara erişim sağlayan aynı yolu elinde tutuyordu.
Ledger'ın Genuine Check süreci, cihazda gerçek bir Secure Element bulunduğunu doğruluyor, ancak kasanın içindeki her bileşeni inceleyemiyor. Bu kör nokta, değiştirilmiş bir cihazın içinde ek devreler bulunmasına rağmen gerçekmiş gibi görünmesine olanak sağladı. Olay, Malezya, Endonezya ve Filipinler'de yetkili satıcı olan CryptoBilis'i içeriyordu. Bu da temel riskin anonim bir sahte ürün pazarı değil, dağıtım kanalı olduğunu gösterdi.
Piyasa etkisi
Ledger, CryptoBilis müşterilerine kullanılmayan cihazları başlatmamalarını tavsiye etti. Cihazlarını zaten kurmuş olanlara ise yeni bir kurtarma ifadesiyle yeni bir imzalayıcıya varlıklarını taşımalarını söyledi. Donanımı değiştirip eski 24 kelimeyi yeniden kullanmak güvenlik ihlalini sürdürürdü.
Olay, varlıkların kendi kendine saklanmasının operasyonel yükünü artırıyor. Güven artık yalnızca güvenli çipi değil, kasayı, ekranı, ambalajı, iade sürecini, perakendecileri ve distribütörleri de kapsıyor. Ledger, etkilenen Güneydoğu Asya kanalları üzerinden satışları askıya aldı. MediaMarktSaturn Almanya'da Ledger satışlarını duraklatırken, Trezor ürünlerinin ele geçirildiğine dair kanıt bulmamasına rağmen yeniden satıcı ağını küçültme yoluna gitti.
Sıkça sorulan sorular
-
Ledger implantı kurtarma ifadelerini nasıl çaldı?
İmplant, güvenli çipten ekrana gönderilen bilgileri ele geçirdi, kurulum sırasında 24 kelimelik ifadeyi yeniden oluşturdu ve gömülü SIM üzerinden LTE ile iletti.
-
Ledger olayında ne kadar kripto varlığın çalındığı bildirildi?
Bitquery, saldırganların altı ağdaki 324 cüzdandan 102 milyon dolar çaldığını tahmin ediyor. Ledger bu toplamı doğrulamadı ve tüm kayıpları implant yerleştirilmiş bir cihaza bağlamadı.
-
Ledger'ın Genuine Check kontrolü değiştirilmiş cüzdanları neden tespit edemedi?
Genuine Check, cihazda gerçek bir Secure Element bulunduğunu doğruluyor, ancak kasanın içindeki her bileşeni incelemiyor veya hiçbir ekleme yapılmadığını kanıtlamıyor.
-
Ledger cihazını değiştirmek, açığa çıkan kurtarma ifadesini korur mu?
Hayır. Eski 24 kelimeyi yeni cihazda kullanmak aynı cüzdanı yeniden oluşturur ve güvenlik ihlalini sürdürür. Etkilenen kullanıcılara yeni bir ifadeyle oluşturulan hesaplara varlıklarını taşımaları tavsiye edildi.
-
Olayda tedarik zincirinin hangi bölümü yer aldı?
Olay, Malezya, Endonezya ve Filipinler'de faaliyet gösteren yetkili satıcı CryptoBilis'i içeriyordu. Ledger, gerçek cihazların açıldığını, değiştirildiğini ve yeniden dağıtıma gönderildiğini belirtti.
 WuBlockchain
 CoinDesk
 WatcherGuru
 TheBlock
 CoinTelegraph