


 WuBlockchain
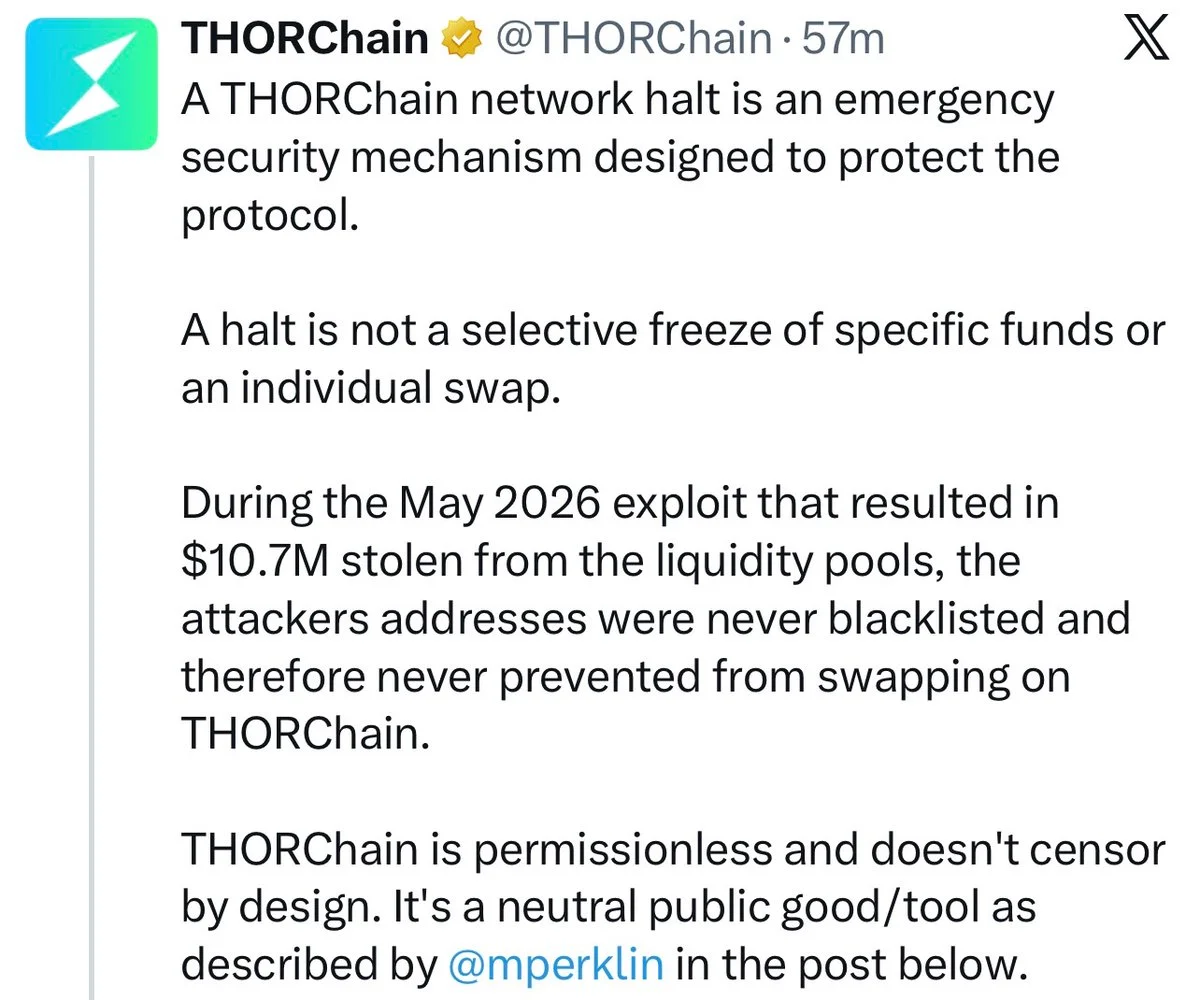
THORChain, Bitget CEO’su Gracy Chen’in, Bitget’in 24 Eylül’deki ve yaklaşık 387,5 milyon dolarlık varlığın çalındığı güvenlik ihlaliyle bağlantılı saldırgan adreslerine hizmet verilmemesi çağrısını reddetti. Protokol, ağın durdurulma mekanizmasının tek tek adresleri veya takasları değil, sistemin tamamını koruduğunu söyledi.
Neden önemli
Yanıt, ağ genelini tehdit eden bir durumu durdurmakla kullanıcıları seçici biçimde engellemek arasındaki sınırı ortaya koyuyor. THORChain, izinsiz tasarımında belirli adresleri hedef alan dondurma işlemlerinin yer almadığını belirtti.
Piyasa etkisi
THORChain, mayısta yaşadığı 10,7 milyon dolarlık saldırıyı da örnek göstererek o dönemde de saldırgan adreslerinin kara listeye alınmadığını söyledi. Borsa ile protokolün farklı tutumları, izinsiz altyapının karşı karşıya olduğu güvenlik ve kontrol ödünleşimlerini gözler önüne seriyor.
Sıkça sorulan sorular
-
Bitget CEO’su Gracy Chen, THORChain’den ne yapmasını istedi?
Chen, Bitget’in 24 Eylül’deki güvenlik ihlaliyle bağlantılı saldırgan adreslerine THORChain’in hizmet vermeyi reddetmesini istedi.
-
Bitget’in güvenlik ihlalinde ne kadar varlık çalındı?
İhlalde yaklaşık 387,5 milyon dolarlık varlık çalındı.
-
THORChain belirli adresleri engelleme talebini neden reddetti?
THORChain, durdurma mekanizmasının protokolün tamamını koruduğunu ve tek tek adresleri ya da takasları dondurmak için tasarlanmadığını söyledi.
-
THORChain hangi örneği gösterdi?
Protokol, mayısta yaşadığı 10,7 milyon dolarlık saldırının ardından da saldırgan adreslerinin kara listeye alınmadığını belirtti.
-
Bu anlaşmazlık daha geniş çapta hangi sorunu gündeme getiriyor?
İhlal sonrası hedefli müdahale ile merkeziyetsiz altyapıya izinsiz erişimi sürdürme arasındaki gerilimi ortaya koyuyor.
 WatcherGuru
 CoinTelegraph
 Lookonchain
 Crypto News
 CryptoSlate
 CoinDesk
 TheBlock