


 CoinDesk
Araştırmacılar, 2015’ten beri XRP Ledger’da bulunan bir açığın, saldırganların işlemi yeterli fonla desteklemeden yeni XRP oluşturup harcamasına imkan verebileceğini tespit etti. Hata 22 Eylül’de şirket içinde bildirildi, RippleX mühendisleri tarafından yeniden üretildi ve 25 Eylül’de yayımlanan xrpld 3.4.1 sürümünde giderildi. RippleX, açık ağlarda istismar edildiğine dair kanıt bulmadığını açıkladı.
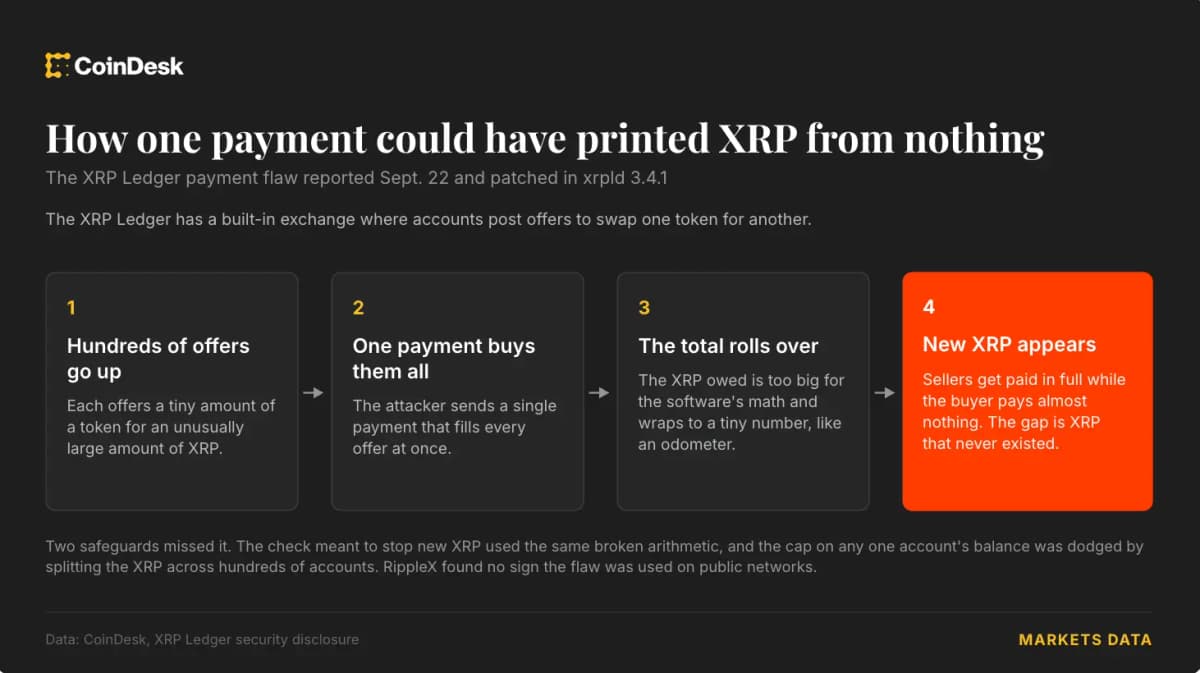
Güvenlik açığı, XRP’nin temel varsayımlarından birini tehdit ediyordu: 100 milyar tokenın tamamı defter 2012’de kullanıma açıldığında oluşturuldu ve yazılım ek arzı engelleyecek şekilde tasarlandı. Saldırgan, yüzlerce hesap açıp başka bir tokendaki küçük miktarları olağan dışı yüksek miktarlarda XRP ile takas etmeye yönelik teklifler verebilir ve bunları tek bir ödemeyle tetikleyebilirdi.
Neden önemli
Defterin yerleşik takas sistemi, bu tekliflerde borçlu olunan toplam XRP miktarını yanlış hesaplıyordu. Böylece satış yapan hesaplar tutarın tamamını alabilirken alıcı hesap neredeyse hiç ödeme yapmayabiliyor ve daha önce var olmayan, harcanabilir XRP oluşturulabiliyordu. Defterin işlem sonrası arz kontrolü de aynı hatalı toplamı kullanıyordu. Hesap bazındaki alım limitiyse fonları yüzlerce hesaba dağıtarak aşılabiliyordu.
Bu yöntemde hesapları açmak için yalnızca birkaç yüz XRP gerekiyordu ve bu miktarın büyük bölümü geri alınabiliyordu. Buna işlem ücretleri de ekleniyordu. Düşük kurulum maliyeti, kamuya açık ağlarda istismar tespit edilmemiş olsa da açığı teorik bir muhasebe hatasından daha ciddi hale getirdi.
Piyasa etkisi
Yama, bildirilen güvenlik açığını ortadan kaldırıyor. Ancak olay, XRP’nin sabit arz modelini destekleyen kontrolleri ve operatörlerin xrpld 3.4.1 sürümünü ne kadar hızlı kullanıma alacağını gündeme taşıyor. Başarılı bir istismar, saldırganların yeni oluşturulan XRP’yi borsalarda satmasına ve arz sınırına duyulan güveni zedelemesine yol açabilirdi.
Olay ayrıca Coldcard cüzdanlarını ve Bitcoin’in Core Lightning yazılımını etkileyen hatalar da dahil olmak üzere, yakın dönemde ortaya çıkan uzun süre gizli kalmış kripto güvenlik açıkları zincirine ekleniyor. XRP Ledger kullanıcıları için acil öncelik, yazılım güncellemelerini yapmak ve kötüye kullanım belirtisi olup olmadığını görmek için kamuya açık ağları izlemeyi sürdürmek.
Sıkça sorulan sorular
-
XRP Ledger açığı nasıl yeni XRP oluşturabilirdi?
Yerleşik takas sistemindeki bir sayım hatası, satış yapan hesapların yüksek miktarda XRP almasına ve alıcı hesabın neredeyse hiç ödeme yapmamasına imkan verebilirdi. Ortaya çıkan XRP daha sonra işlemlerde harcanabilirdi.
-
Saldırganın birden fazla hesabının rolü neydi?
Saldırgan, yeni oluşturulan XRP’yi yüzlerce hesaba dağıtabilirdi. Böylece tek bir hesabın alabileceği XRP miktarına ilişkin ayrı bir limit aşılabiliyordu.
-
Açık, XRP’nin sabit arz tasarımını ihlal ediyor muydu?
Güvenlik açığı, defterin 100 milyar tokenlık sınırına rağmen yeni ve harcanabilir XRP oluşmasına imkan verebilirdi. 100 milyar XRP’nin tamamı defter 2012’de kullanıma açıldığında oluşturuldu.
-
Güvenlik açığı kamuya açık bir XRP Ledger ağında istismar edildi mi?
RippleX, açığın kamuya açık ağlarda istismar edildiğine dair kanıt bulmadığını açıkladı. Mühendisleri saldırıyı bağımsız bir sunucuda yeniden üretti.
-
XRP Ledger güvenlik açığı nasıl giderildi?
Geliştiriciler açığı, defterin sunucu yazılımı olan ve 25 Eylül’de yayımlanan xrpld 3.4.1 sürümünde giderdi. Sorun üç gün önce şirket içinde bildirilmişti.
 CryptoSlate
 WuBlockchain
 TheBlock