


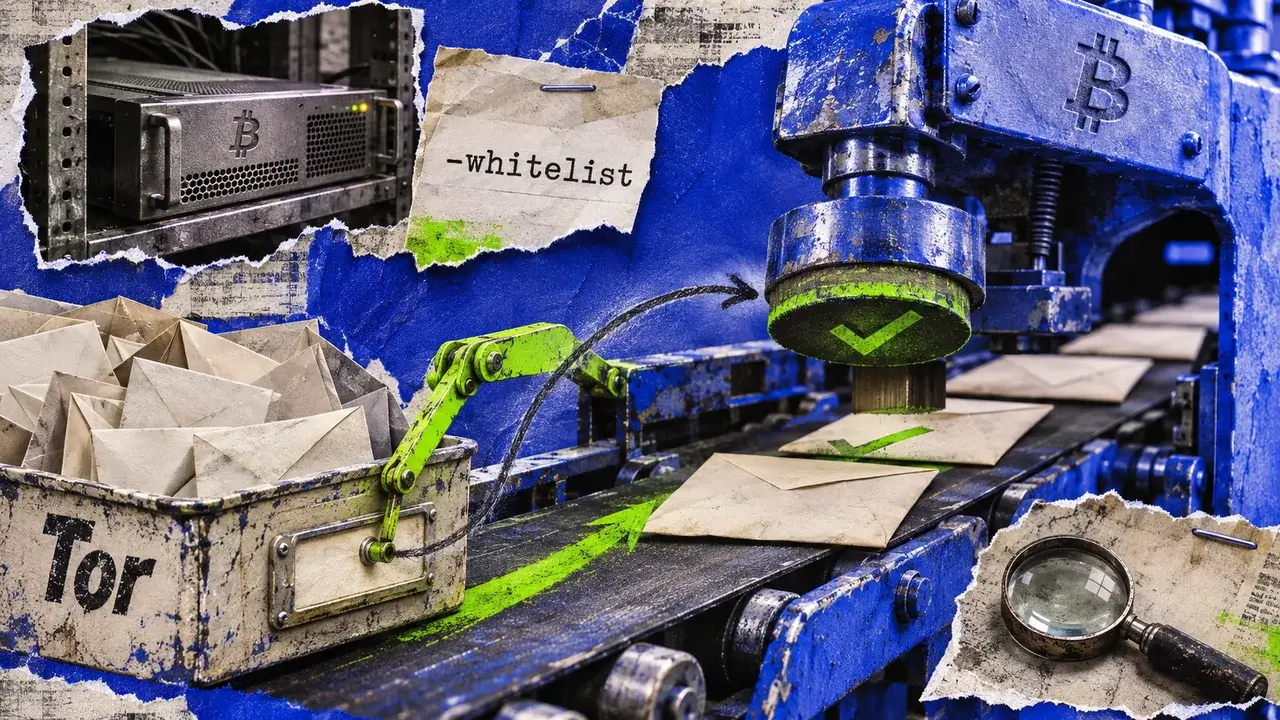
Des milliers de nœuds accessibles du réseau principal Bitcoin considéraient les connexions Tor entrantes comme des pairs de confiance en raison d’une faille de configuration de Bitcoin Core, a révélé le projet le 10 novembre. Classée de gravité moyenne, la faille CVE-2025-62860 ne touchait les logiciels vulnérables que lorsqu’une liste blanche non configurée par défaut incluait l’adresse IP du démon Tor du nœud. Les nœuds dépourvus de ce paramètre n’étaient pas affectés.
Pourquoi c’est important
Bitcoin Core voit l’adresse IP du démon Tor plutôt que l’adresse réelle du pair distant. Dans les configurations concernées, une liste blanche correspondant au démon faisait hériter aux connexions Tor entrantes des autorisations réservées aux pairs de confiance. Ces autorisations exemptaient les connexions de certaines limites contre les dénis de service et de protections de la confidentialité.
Des fournisseurs populaires distribuaient des logiciels de nœud avec Tor et une plage d’adresses correspondante sur liste blanche. Certains logiciels clients exigeaient aussi une mise sur liste blanche et fonctionnaient souvent avec Tor. Les privilèges décrits dans la divulgation ne démontrent ni accès aux portefeuilles ni vol de cryptomonnaies. Le chiffre de plusieurs milliers de nœuds décrit une exposition passée, et non le nombre de nœuds encore vulnérables.
Impact sur le marché
La divulgation concerne la sécurité des nœuds Bitcoin et non une perte avérée de cryptomonnaies. Les opérateurs utilisant des logiciels de nœud préconfigurés devraient vérifier la version de Bitcoin Core réellement exécutée et si leur plage d’adresses sur liste blanche inclut celle du démon Tor.
Des correctifs ont été intégrés à Bitcoin Core 30.0, 29.2 et 28.3 en octobre 2025. Le projet recommande la dernière version de maintenance de la version majeure la plus récente qu’un opérateur peut adopter. Son calendrier de maintenance couvre les versions 30.x, 31.x et 32.x ; les branches 28.x et 29.x sont arrivées en fin de vie.

Questions fréquemment posées
-
Quels nœuds Bitcoin étaient touchés par la faille de liste blanche Tor ?
Les nœuds étaient touchés s’ils utilisaient une version vulnérable de Bitcoin Core et une liste blanche non configurée par défaut couvrant l’adresse IP de leur démon Tor. Les nœuds sans ce paramètre n’étaient pas affectés.
-
Pourquoi les pairs Tor recevaient-ils des autorisations de confiance ?
Bitcoin Core voyait l’adresse IP du démon Tor plutôt que celle du pair distant. Si l’adresse du démon figurait sur la liste blanche, les connexions Tor entrantes héritaient de ses autorisations de pair de confiance.
-
La faille Bitcoin Core a-t-elle permis d’accéder à des portefeuilles ou de voler des fonds ?
Non. Les privilèges décrits concernaient des exemptions pour les pairs du réseau et ne démontrent ni accès aux portefeuilles ni vol de cryptomonnaies.
-
Quelles versions de Bitcoin Core incluaient le correctif ?
Bitcoin Core 30.0, 29.2 et 28.3 sont sortis avec le correctif en octobre 2025. Les branches 28.x et 29.x sont depuis arrivées en fin de vie.
-
Que doivent vérifier les opérateurs de nœuds Bitcoin ?
Ils devraient vérifier la version de Bitcoin Core réellement exécutée et si leur plage d’adresses sur liste blanche inclut celle du démon Tor. Le projet recommande la dernière version de maintenance de la version majeure la plus récente qu’un opérateur peut adopter.

 WuBlockchain
 CoinTelegraph
 WatcherGuru
 Crypto Rank News
 CoinDesk
 Crypto News