


Revolut a divulgué des données sensibles sur 680 clients après que des cybercriminels ont utilisé un compte e-mail gouvernemental légitime pour soumettre des demandes d'information frauduleuses, rapporte le Financial Times. Les dossiers exposés incluaient des informations de passeport, des numéros de compte bancaire, des adresses personnelles, des images de vérification d'identité et l'activité Bitcoin, et les attaquants menacent de publier les données sauf rançon versée.
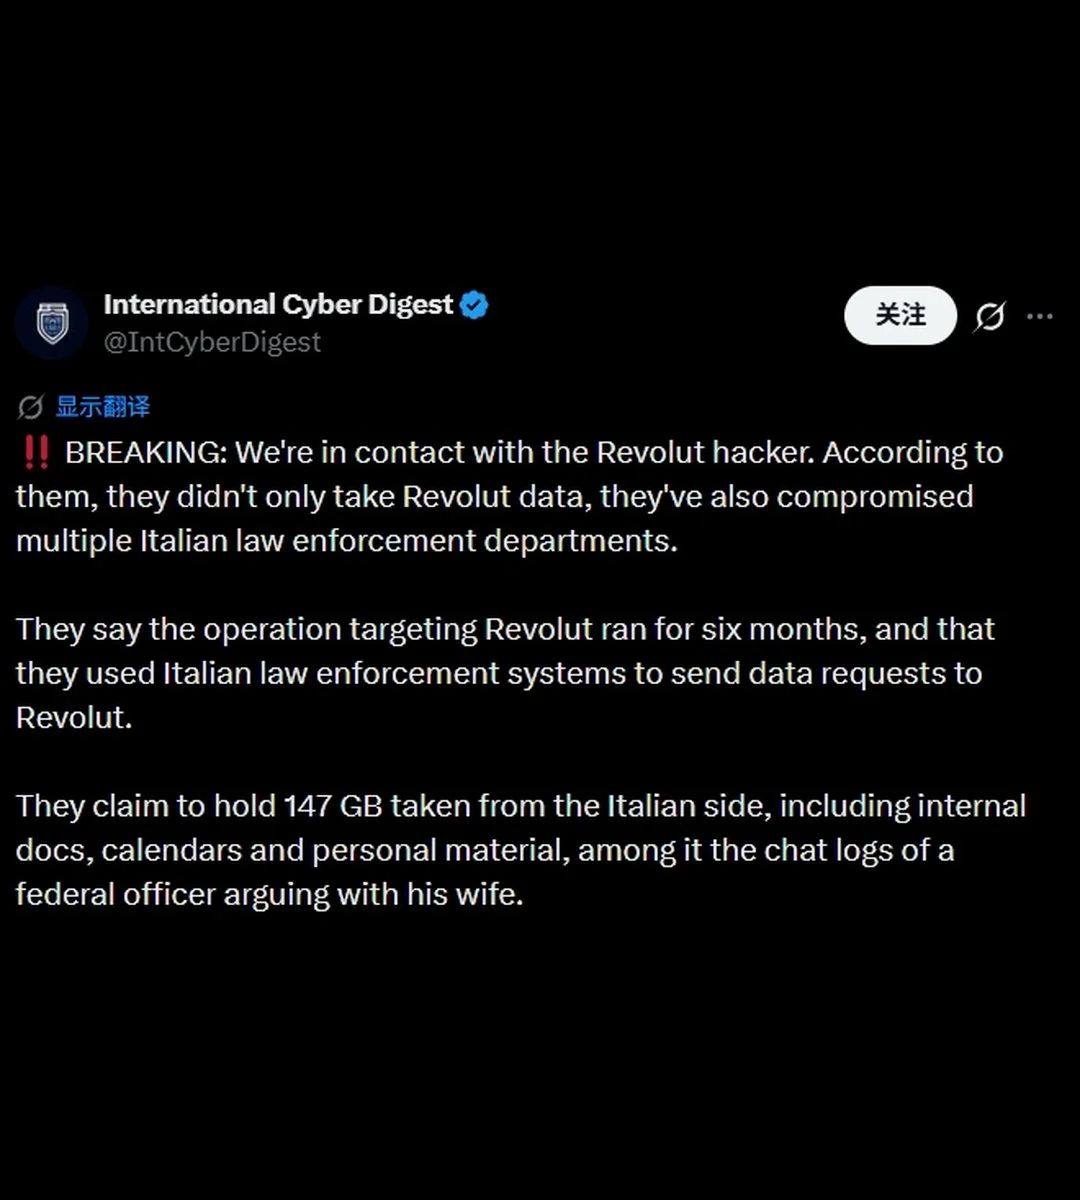
L'International Cyber Digest, qui a contacté le pirate revendiquant la responsabilité, rapporte que l'opération a duré environ six mois et a exploité des systèmes italiens de forces de l'ordre compromis pour envoyer les demandes frauduleuses. L'attaquant affirme que les dossiers volés concernent principalement des clients en Suisse et en France, ainsi que des utilisateurs au Royaume-Uni, en Allemagne, en Italie et dans d'autres pays, dont plusieurs personnalités. L'ancien PDG de Mt. Gox, Mark Karpelès, fait partie des personnes concernées.
Pourquoi c'est important
La fuite montre comment les attaques par ingénierie sociale sur la couche KYC contournent entièrement les contrôles techniques : les attaquants n'ont pas piraté les systèmes de Revolut, ils se sont fait passer pour l'État. Pour une fintech détenant des documents d'identité et des relevés d'activité Bitcoin sur des millions d'utilisateurs, la menace d'extorsion transforme les données de conformité en surface d'attaque directe.
Impact sur le marché
L'Information Commissioner's Office britannique a ouvert une enquête, et Revolut indique avoir bloqué le compte e-mail et alerté les régulateurs ainsi que les clients concernés. Le coût réputationnel et réglementaire pour les ambitions de Revolut en matière de licence bancaire au Royaume-Uni est l'indicateur à surveiller, tout comme la manière dont les autres plateformes et fintechs auditent leur vérification des demandes de données gouvernementales.

Questions fréquemment posées
-
Comment des pirates ont-ils obtenu les données clients de Revolut ?
Ils ont utilisé un compte e-mail gouvernemental légitime pour soumettre des demandes d'information frauduleuses, en exploitant le processus de conformité de Revolut plutôt qu'en piratant ses systèmes. L'attaquant affirme que le stratagème a duré environ six mois en utilisant des systèmes italiens de forces de l'ordre…
-
Quelles données ont été exposées dans la fuite Revolut ?
Les dossiers de 680 clients incluaient des informations de passeport, des numéros de compte bancaire, des adresses personnelles, des images de vérification d'identité et l'activité Bitcoin. Les attaquants menacent de publier les données sauf rançon versée.
-
De quels pays venaient les clients Revolut affectés ?
L'attaquant indique que les dossiers concernent principalement des clients en Suisse et en France, ainsi que des utilisateurs au Royaume-Uni, en Allemagne, en Italie et dans d'autres pays, dont plusieurs personnalités.
-
Revolut fait-elle l'objet d'une enquête suite à cette fuite ?
L'Information Commissioner's Office britannique a ouvert une enquête. Revolut indique avoir bloqué le compte e-mail frauduleux et alerté à la fois les régulateurs et les clients concernés.
-
Des personnalités connues ont-elles été affectées par la fuite Revolut ?
Oui. Mark Karpelès, l'ancien PDG de la plateforme Bitcoin Mt. Gox, effondrée, fait partie des clients concernés, selon la divulgation rapportée par le Financial Times.

 CryptoSlate
 CoinDesk
 WatcherGuru
 CoinTelegraph
 TheBlock
 Crypto News