










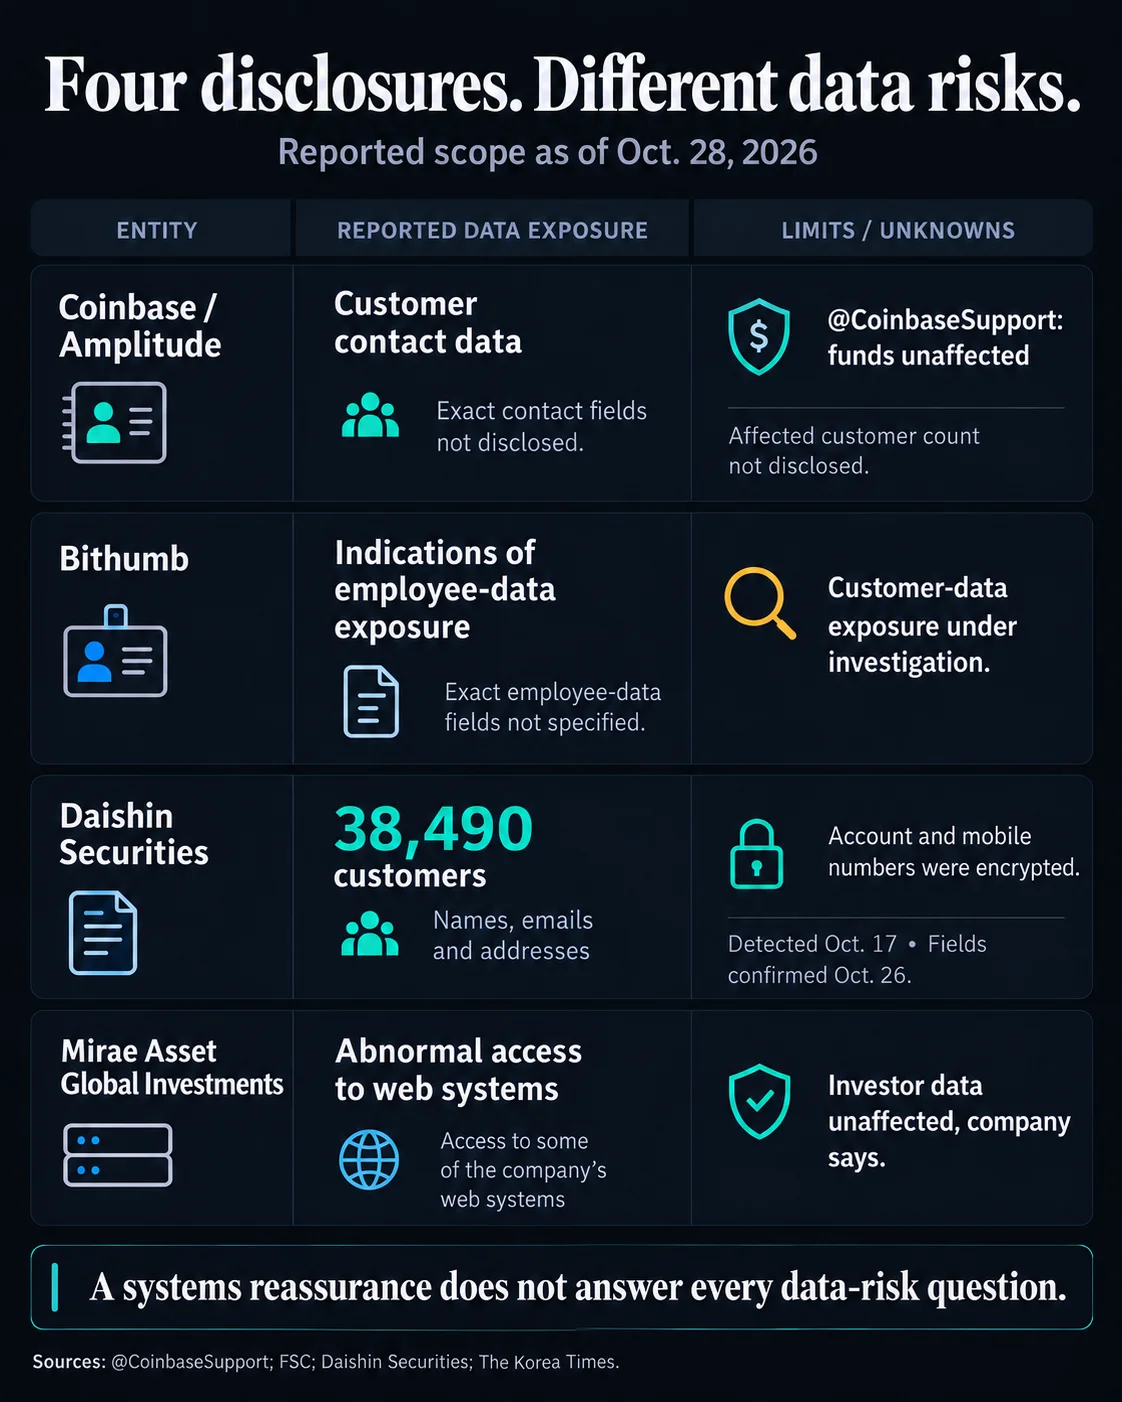
Coinbase a indiqué qu’un incident chez Amplitude, son prestataire d’analyse, avait exposé les coordonnées d’une petite partie de ses clients. La plateforme n’a toutefois trouvé aucun indice d’accès à ses propres systèmes ni de mise en danger des fonds de ses clients. Mercredi, elle a annoncé qu’elle informait les clients concernés et les autorités de régulation, sans préciser combien de personnes étaient touchées ni quelles coordonnées avaient été exposées.
Pourquoi c’est important
Cet incident s’ajoute à des révélations distinctes concernant Bithumb, Daishin Securities et Mirae Asset Global Investments, en Corée du Sud. Daishin a déclaré que les données personnelles et financières de 38 490 clients avaient été exposées. Les autorités sud-coréennes ont ouvert des enquêtes et organisé une réunion d’urgence à la suite de ces incidents.
Des coordonnées divulguées peuvent faciliter le phishing, le SIM swapping et l’ingénierie sociale, même si les attaquants n’accèdent pas aux systèmes centraux de négociation ou de conservation des actifs. Changpeng Zhao, fondateur de Binance, a averti que des criminels peuvent associer des adresses divulguées à des informations sur les avoirs en cryptomonnaies pour cibler des investisseurs en ligne ou en personne.
Impact sur le marché
Ces révélations soulignent que les clients et les entreprises financières doivent aller au-delà de la protection des fonds détenus sur une plateforme. Bithumb cherche à déterminer si des dossiers clients ont été consultés, tandis que la Commission des services financiers de Corée du Sud a déclaré n’avoir confirmé ni l’exposition d’adresses de portefeuilles ni celle d’informations susceptibles de permettre des transferts frauduleux.
Zhao a recommandé d’utiliser des adresses e-mail secondaires et des numéros de téléphone distincts pour les comptes sur les plateformes, des clés d’accès ou des clés de sécurité matérielles plutôt que l’authentification par SMS, ainsi que des restrictions de retrait. Il a également exhorté les clients à vérifier les sessions ouvertes sur leurs comptes et les autorisations d’API, et à se méfier des messages non sollicités prétendant provenir du service d’assistance d’une plateforme.
Questions fréquemment posées
-
Quelles données clients ont été exposées lors de l’incident chez Coinbase ?
Coinbase a indiqué que l’incident chez son prestataire d’analyse Amplitude avait exposé les coordonnées d’une petite partie de ses clients. La plateforme n’a précisé ni les données concernées ni le nombre de clients touchés.
-
Coinbase a-t-elle signalé un accès non autorisé à ses systèmes ou une perte de fonds clients ?
Non. Coinbase a déclaré n’avoir trouvé aucun indice d’accès non autorisé à ses systèmes et a affirmé que les fonds des clients restaient sécurisés.
-
Combien de clients de Daishin Securities ont été touchés ?
Daishin Securities a déclaré que les données personnelles et financières de 38 490 clients avaient été exposées.
-
Pourquoi des coordonnées divulguées présentent-elles un risque si les fonds restent sécurisés ?
Ces informations peuvent aider des criminels à cibler des personnes par phishing, SIM swapping et ingénierie sociale. Des adresses divulguées associées à des informations sur les avoirs en cryptomonnaies peuvent aussi menacer la sécurité physique des investisseurs.
-
Quelles mesures de protection Changpeng Zhao a-t-il recommandées ?
Zhao a recommandé d’utiliser des adresses e-mail secondaires et des numéros distincts, des clés d’accès ou des clés de sécurité matérielles plutôt que l’authentification par SMS, des restrictions de retrait, ainsi que de vérifier régulièrement les sessions des comptes et les autorisations d’API.

 Crypto News
 WuBlockchain
 CoinDesk
 CoinTelegraph
 TheBlock