


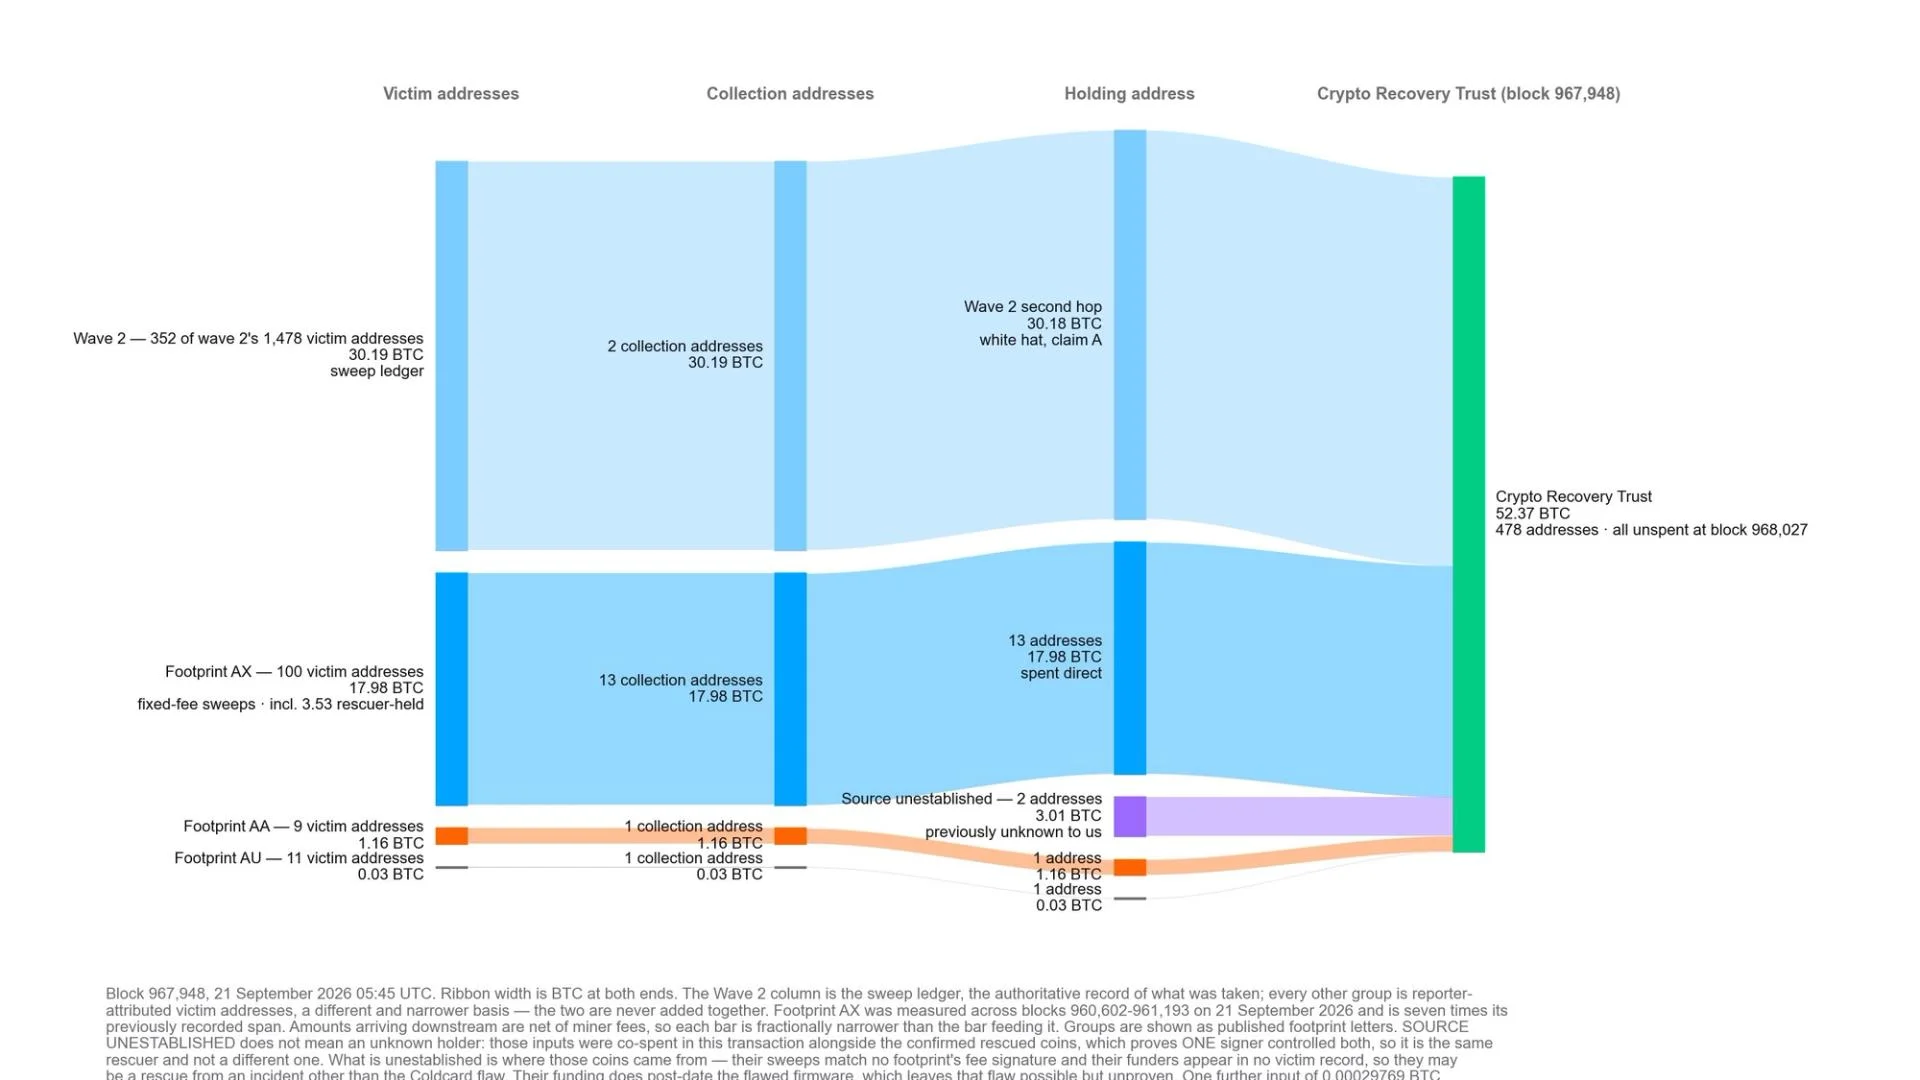
Des opérateurs whitehat ont transféré 52,37 BTC liés à l’exploit du portefeuille Coldcard survenu en juillet vers une adresse associée à une fiducie de récupération récemment créée, a déclaré Alex Thorn, responsable de la recherche chez Galaxy Digital. La transaction a regroupé des fonds de la Wave 2 et de trois traces d’exploitation suivies. Elle a été confirmée dans le bloc 967 948. L’adresse destinataire contenait un message OP_RETURN invitant les victimes à contacter la fiducie de récupération.
Pourquoi c’est important
L’exploit Coldcard a commencé le 30 juillet et a causé des pertes estimées à plus de 100 millions de dollars lors de plusieurs vagues d’attaques. La vulnérabilité concernait un générateur d’aléa logiciel peu fiable, utilisé pour créer les seeds des portefeuilles à la place du générateur aléatoire dédié de l’appareil. Certains seeds pouvaient ainsi être reconstitués.
Coinkite a corrigé le firmware, mais cette mise à jour ne protège pas les fonds générés avec l’ancien processus. Des opérateurs whitehat ont transféré une partie des cryptomonnaies exposées afin de les sécuriser pendant que les victimes cherchent à les récupérer, ce qui complique la distinction entre vol malveillant et opération de récupération.
Impact sur le marché
Le transfert de 52,37 BTC représente 2,8 % du total des fonds suivis liés à l’exploit. Selon Thorn, environ 40 % de la Wave 2 a désormais été identifiée comme une activité whitehat, offrant aux utilisateurs concernés un moyen plus clair de déterminer si leurs fonds ont été récupérés.
Un montant supplémentaire de 3,0134 BTC a rejoint l’adresse de la fiducie de récupération dans la même transaction. Thorn a déclaré qu’il s’agissait probablement de fonds Coldcard récupérés, mais cette attribution n’a pas encore été confirmée. Les victimes peuvent rechercher leurs adresses de portefeuille sur le site de la fiducie de récupération.
Questions fréquemment posées
-
Combien de bitcoins les opérateurs whitehat ont-ils transférés vers la fiducie de récupération ?
Les opérateurs whitehat ont transféré 52,37 BTC liés à l’exploit Coldcard vers une adresse associée à la fiducie de récupération.
-
Qu’est-ce qui a causé l’exploit du portefeuille Coldcard ?
L’exploit reposait sur un aléa logiciel peu fiable utilisé pour générer les seeds des portefeuilles, à la place du générateur aléatoire dédié de l’appareil. Certains seeds concernés pouvaient être reconstitués.
-
Le correctif du firmware de Coldcard protège-t-il les fonds générés avec l’ancien processus ?
Non. Le correctif corrige la vulnérabilité, mais les fonds générés avec l’ancien système d’aléa restent exposés s’ils étaient déjà concernés.
-
Quelle part de la Wave 2 a été identifiée comme une activité whitehat ?
Alex Thorn, de Galaxy Digital, a déclaré qu’environ 40 % de la Wave 2 avait désormais été identifiée comme une activité whitehat.
-
Quel est le statut des 3,0134 BTC supplémentaires envoyés à la fiducie ?
Les 3,0134 BTC sont arrivés sur l’adresse de la fiducie de récupération dans la même transaction, mais leur lien avec des fonds Coldcard récupérés n’est pas confirmé.

 CryptoSlate
 WuBlockchain
 WatcherGuru
 CoinTelegraph
 Glassnode
 Crypto News
 Crypto Rank News