








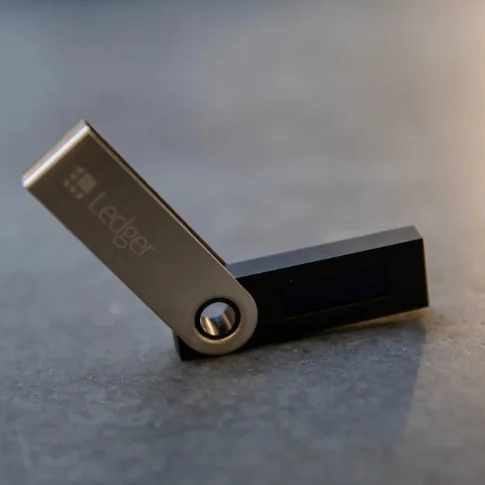
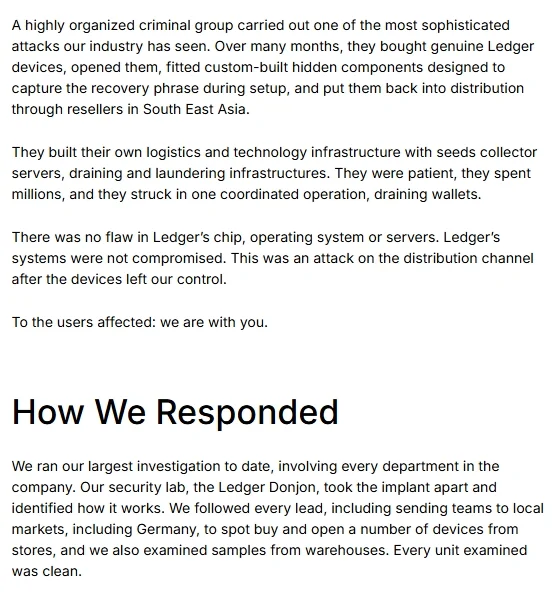
Ledger affirme qu’un réseau criminel organisé a passé des mois à acheter des portefeuilles matériels authentiques, à y installer des composants personnalisés pour voler les phrases de récupération, puis à revendre les appareils par l’intermédiaire de circuits en Asie du Sud-Est. Les attaquants ont mis en place une infrastructure pour intercepter les phrases de récupération, vider les portefeuilles et blanchir le produit de leurs activités.
Pourquoi c’est important
L’attaque visait des appareils acheminés par des circuits de distribution tiers, et non les puces propriétaires à élément sécurisé de Ledger, son système d’exploitation BOLOS ou ses serveurs internes, qui, selon l’entreprise, n’ont pas été compromis. L’incident souligne les risques liés à l’achat de portefeuilles matériels sur le marché de la revente, où il peut être plus difficile de vérifier l’intégrité des appareils.
Répercussions sur le marché
Ledger a demandé aux revendeurs et distributeurs agréés d’Asie du Sud-Est et de Hong Kong de suspendre temporairement leurs ventes. L’entreprise renforce également ses contrôles opérationnels, notamment en interdisant les présentoirs en libre-service et la revente des appareils retournés.
Source : Réponse de Ledger à l’attaque par implantation de matériel
Questions fréquemment posées
-
Comment les attaquants ont-ils compromis les appareils Ledger ?
Ils ont acheté des appareils authentiques, les ont démontés et y ont installé des composants personnalisés conçus pour extraire les phrases de récupération, avant de redistribuer les portefeuilles par des circuits de revente en Asie du Sud-Est.
-
Quelles informations les composants implantés étaient-ils conçus pour voler ?
Les composants matériels personnalisés visaient à extraire les phrases de récupération, aussi appelées phrases de récupération, qui pourraient servir à accéder aux actifs des utilisateurs.
-
L’incident a-t-il compromis l’élément sécurisé ou BOLOS de Ledger ?
Ledger a déclaré que ses puces propriétaires à élément sécurisé, son système d’exploitation BOLOS et son infrastructure de serveurs internes n’avaient pas été compromis.
-
Par où les appareils compromis sont-ils entrés dans les circuits de revente ?
Les appareils ont été redistribués par des circuits de revente en Asie du Sud-Est. Ledger a également demandé aux distributeurs agréés de Hong Kong de suspendre temporairement leurs ventes.
-
Quelles mesures Ledger prend-elle auprès des distributeurs ?
Ledger a demandé aux revendeurs et distributeurs agréés d’Asie du Sud-Est et de Hong Kong de suspendre temporairement leurs ventes et a renforcé les contrôles concernant les présentoirs et les appareils retournés.

 Crypto News
 CoinDesk
 CryptoSlate
 TheBlock