








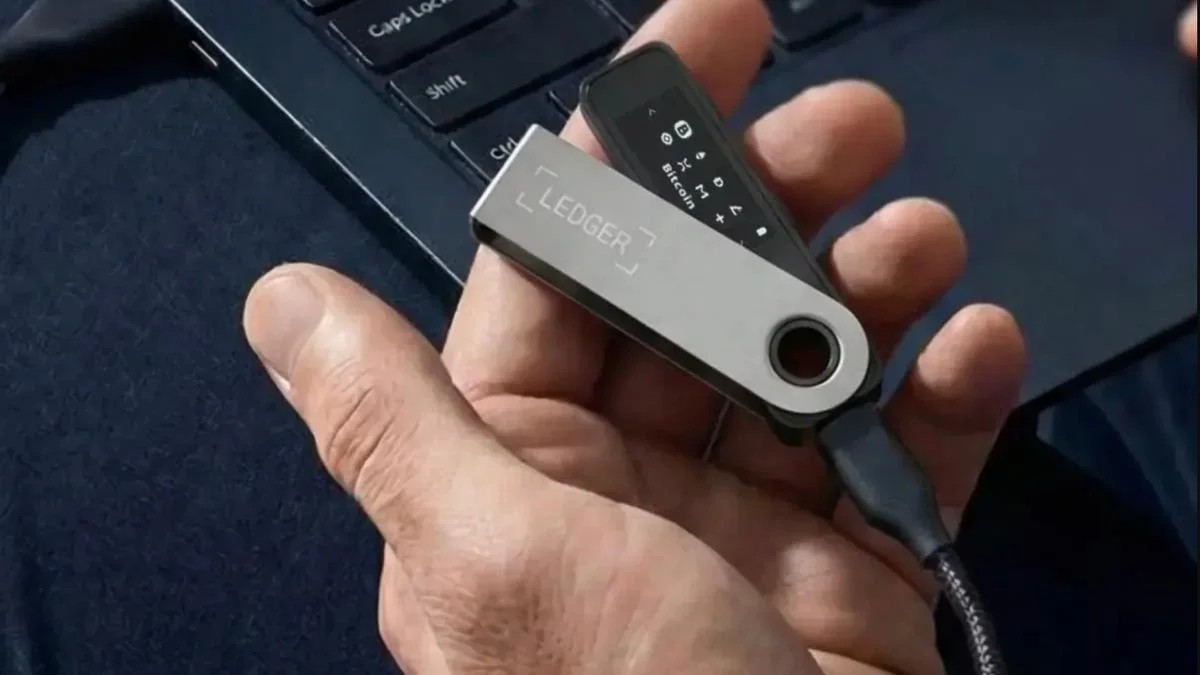



Les firmes d'analyse blockchain estiment que les attaquants ont siphonné entre 93,2 et 94,5 millions de dollars depuis des centaines de portefeuilles liés à des appareils Ledger vendus par le revendeur agréé d'Asie du Sud-Est CryptoBilis. Bitquery a tracé 93,2 millions de dollars provenant de 315 portefeuilles sur six blockchains, tandis que YFarmX a signalé 94,5 millions de dollars depuis 521 adresses sur sept réseaux. Ledger n'a pas confirmé le montant total des pertes.
Ledger a indiqué que chaque cas confirmé concerne des appareils vendus par CryptoBilis et a confirmé la présence d'un implant matériel non autorisé dans au moins un appareil concerné. L'entreprise n'a pas précisé si les portefeuilles volés ont été compromis selon la même méthode, comment les appareils ont été altérés, ni si elle remboursera les utilisateurs affectés.
Pourquoi c'est important
L'incident soulève une question plus large sur la chaîne d'approvisionnement, car CryptoBilis figurait parmi les revendeurs agréés de Ledger. Ledger a présenté les cas comme limités à ce canal, mais des critiques font valoir que l'agrément rend la surveillance partie intégrante de la responsabilité du fabricant de portefeuilles matériels. L'attaque diffère également d'une campagne de phishing impliquant une fausse application Ledger Live, car les enquêteurs indiquent que le dernier vol semble impliquer des clés ayant vidé directement les portefeuilles.
Tether a gelé 10 millions de dollars en USDT liés au vol, tandis que Bitquery a indiqué qu'environ 81 millions de dollars restaient traçables onchain au 11 octobre. Certains fonds sont passés par Tornado Cash et Zcash. Les émetteurs de stablecoins peuvent bloquer des jetons identifiés comme liés à une activité criminelle, contrairement à Bitcoin ou Ether.
Impact sur le marché
Ledger a conseillé aux clients de CryptoBilis de ne pas configurer les appareils non utilisés. Ceux qui en avaient déjà activé un ont été invités à transférer leurs actifs vers un nouvel appareil à l'aide d'une phrase de récupération nouvellement générée. Ces recommandations font de la provenance des appareils et de l'hygiène de la phrase de récupération des mesures de contrôle immédiates pour les clients concernés.
Le montant final des pertes, le vecteur utilisé pour compromettre les appareils et tout remboursement éventuel restent en suspens. L'affaire testera aussi la manière dont les fournisseurs de portefeuilles matériels gèrent leurs réseaux de distribution agréés lorsqu'une faille de sécurité atteint les fonds des clients.




Questions fréquemment posées
-
Combien de cryptomonnaies ont été dérobées dans les portefeuilles liés aux appareils CryptoBilis ?
Les estimations vont de 93,2 millions de dollars tracés par Bitquery à 94,5 millions de dollars signalés par YFarmX. Ledger n'a pas confirmé le montant total des pertes.
-
Qu'a confirmé Ledger concernant les portefeuilles matériels concernés ?
Ledger a confirmé la présence d'un implant matériel non autorisé dans au moins un appareil concerné. L'entreprise n'a pas indiqué si les portefeuilles volés ont été compromis selon la même méthode.
-
Quelle part des cryptomonnaies volées Tether a-t-il gelée ?
Tether a gelé 10 millions de dollars en USDT liés au vol. Bitquery a indiqué qu'environ 81 millions de dollars restaient traçables onchain au 11 octobre.
-
Pourquoi la relation avec le revendeur CryptoBilis est-elle sous surveillance ?
CryptoBilis figurait parmi les revendeurs agréés de Ledger. Les critiques estiment donc que l'incident soulève des questions sur la surveillance par Ledger de son canal de vente agréé.
-
Que doivent faire les clients de CryptoBilis avec leurs appareils Ledger ?
Ledger a conseillé aux clients de ne pas configurer les appareils CryptoBilis non utilisés. Les utilisateurs qui en ont déjà activé un doivent transférer leurs actifs vers un nouvel appareil avec une phrase de récupération nouvellement générée.

 WuBlockchain
 Crypto News
 CryptoSlate
 TheBlock