


 CryptoSlate

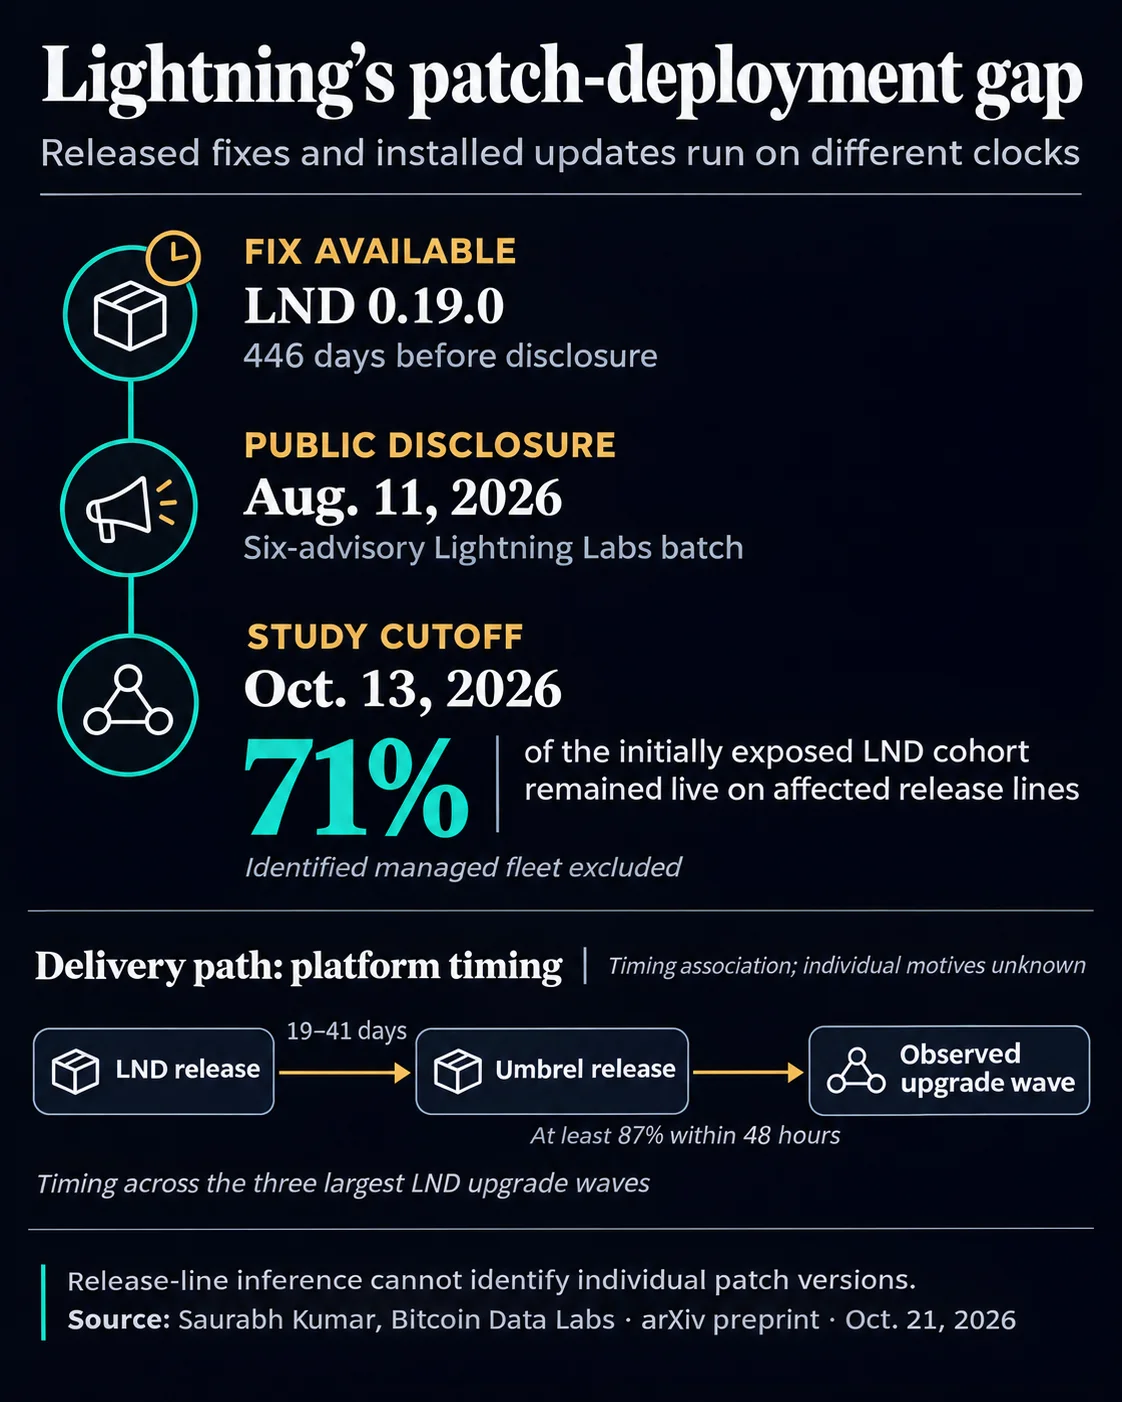
21 Ekim tarihli bir araştırmaya göre, 11 Ağustos’ta yayımlanan güvenlik bildiriminde işaretlenen 550 halka açık LND düğümünün %71’i, 13 Ekim itibarıyla hâlâ etkilenen yazılım sürümlerini kullanıyordu. Yalnızca yaklaşık %10’u yükseltme yaparken 108 düğüm artık aktif olarak sınıflandırılmıyordu. Altı güvenlik açığına yönelik düzeltmeler, uyarıdan 446 gün önce yayımlanan LND 0.19.0 sürümünden beri mevcuttu.
Neden önemli?
Bulgular, operatörlerin tepkisinin yanı sıra dağıtım sürecinde de bir sorun olduğuna işaret ediyor. Bitcoin Data Labs araştırmacısı Saurabh Kumar, en büyük yükseltme dalgalarının Bitcoin düğümü yazılımlarını paketleyen Umbrel’in sürüm yayımlarının ardından geldiğini belirledi. En büyük üç dalgada 262 ila 385 düğüm güncellendi ve Umbrel sürümünün yayımlanmasından sonraki 48 saat içinde en az %87’si yeni yazılım özelliklerini duyurdu. Ancak Umbrel, bu sürümleri ilgili LND sürümlerinden 19 ila 41 gün sonra dağıttı.
Dokuz LND güvenlik açığı bildirimi incelendiğinde, araştırma etkilenen yazılım sürümlerinden ayrılan düğümlerde istatistiksel olarak saptanabilir bir hızlanma bulmadı. Bu, daha küçük çaplı tepkilerin olmadığı anlamına gelmiyor; ancak kamuya açık uyarıların tek başına yaygın ve belirgin bir yükseltme dalgası yaratmadığını düşündürüyor. Daha eski sürümleri kullanan operatörlerin LND 0.19 ile 0.21 arasındaki sürümlerin yayımlanmasının ardından geçiş yapması da ortanca 88 gün sürdü.
Piyasa etkisi
Lightning ağındaki maruziyet her yere eşit dağılmamıştı. Ağustos ayındaki bildirim sırasında, etkilenen sürüm kolları aktif LND düğümlerinin %14,9’unu, ancak kanal kapasitesinin %6,4’ünü oluşturuyordu. Bu hesaba, tespit edilen yönetilen filo dahil edilmedi. Bu durum, etkilenen sürümlerdeki ödeme likiditesinin daha küçük bir paya sahip olduğuna işaret etse de güvenlik endişesini ortadan kaldırmıyor.
Araştırmada halka açık ağ grafiğinin 814 günlük anlık görüntüsü incelendi ve duyurulan yazılım özelliklerinden hareketle sürüm kolları belirlendi. Çalışma, kesin yama sürümlerini veya düğümlerin kullandığı platformları tespit edemedi. Yeni duyurular yayımlamadan güncelleme yapan düğümler de hâlâ açıkta görünmüş olabilir. Gerçekten istismar edilip edilemeyecekleri, her güvenlik açığına ve düğüm yapılandırmasına bağlı. Kumar, ön baskı makalesiyle birlikte kodu ve toplu verileri yayımladı.

Sıkça sorulan sorular
-
Ekim ayında işaretlenen LND düğümlerinin kaçı hâlâ etkilenen yazılımları kullanıyordu?
Araştırmaya göre, ağustosta işaretlenen 550 halka açık LND düğümünün %71’i 13 Ekim itibarıyla etkilenen yazılım sürümlerini kullanmaya devam ediyordu.
-
Düzeltmeler ağustos uyarısından ne kadar önce yayımlanmıştı?
Altı güvenlik açığına yönelik düzeltmeler, kamuya açık uyarıdan 446 gün önce yayımlanan LND 0.19.0 sürümünden beri mevcuttu.
-
Umbrel sürümleri Lightning düğümlerinin güncellenmesinde nasıl bir rol oynadı?
En büyük yükseltme dalgaları Umbrel sürümlerinin ardından geldi. Umbrel, ilgili sürümleri LND’nin yayımlamasından 19 ila 41 gün sonra dağıttı.
-
Etkilenen yazılım sürümlerinde Lightning kanal kapasitesinin ne kadarı bulunuyordu?
Ağustos ayındaki bildirimde, tespit edilen yönetilen filo hariç, etkilenen sürümler kanal kapasitesinin %6,4’ünü ve aktif LND düğümlerinin %14,9’unu oluşturuyordu.
-
Araştırmanın düğümlerin maruziyetine ilişkin değerlendirmesini neler sınırlıyor?
Analiz, duyurulan yazılım özelliklerinden hareketle sürüm kollarını belirledi; kesin yama sürümlerini veya her düğümün kullandığı platformu saptayamadı. Gerçek istismar olasılığı ayrıca güvenlik açığına ve düğüm yapılandırmasına bağlı.
 CoinDesk
 CoinTelegraph
 Crypto Rank News
 Benjamin Cowen
 Lookonchain
 Glassnode
 WatcherGuru