


 WuBlockchain
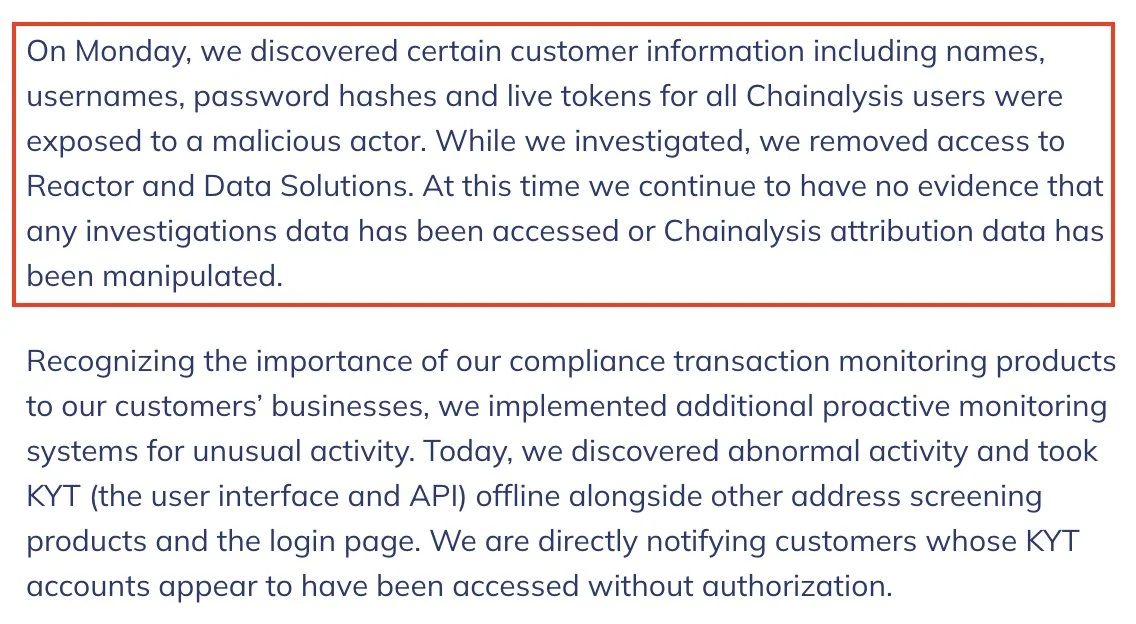
Chainalysis, bir saldırganın tüm kullanıcılara ait adları, kullanıcı adlarını, şifre hash'lerini ve geçerli kimlik doğrulama token'larını ele geçirdiğini açıkladı. Bazı müşterilerin düz metin şifreleri de ayrı bir saldırı yöntemiyle açığa çıktı.
Blokzincir analiz şirketi, olağan dışı faaliyet tespit etmesinin ardından KYT işlem izleme, adres tarama ve giriş hizmetlerini askıya aldı. Tüm kullanıcılardan şifrelerini sıfırlamalarını ve gerektiğinde API anahtarlarını yenilemelerini istedi.
Neden önemli?
Güncellenen açıklama, ihlalin kapsamının Chainalysis'in ilk etapta doğruladığı müşteri kimlik bilgilerinin ötesine geçtiğini gösteriyor. Şirket, 30 Ekim'de şifrelerin veya oturum token'larının sızdığına dair kanıt bulamadığını açıklamıştı. İhlalin, saldırı amaçlı yapay zekâ ajanı teknolojisi kullanan bir hacker tarafından gerçekleştirildiğini belirtmişti.
Piyasa etkisi
Olay, işlem izleme ve adres tarama hizmetlerini aksattı. Geçerli kimlik doğrulama token'larının ve bazı düz metin şifrelerin açığa çıkması, tüm kullanıcıları kapsayan hesap güvenliği önlemlerini de beraberinde getirdi.
Kaynak: Chainalysis Güvenlik Olayı Bilgileri, 4 Kasım'da güncellendi.
Sıkça sorulan sorular
-
Chainalysis'e saldıran kişi hangi kullanıcı bilgilerini ele geçirdi?
Chainalysis, tüm kullanıcıların adlarının, kullanıcı adlarının, şifre hash'lerinin ve geçerli kimlik doğrulama token'larının açığa çıktığını bildirdi. Bazı müşterilerin düz metin şifreleri de ayrı bir saldırı yöntemiyle sızdırıldı.
-
Hangi Chainalysis hizmetleri askıya alındı?
Şirket, olağan dışı faaliyet tespit etmesinin ardından KYT işlem izleme, adres tarama ve giriş hizmetlerini askıya aldı.
-
Chainalysis kullanıcılardan hangi güvenlik önlemlerini istedi?
Chainalysis, tüm kullanıcılardan şifrelerini sıfırlamalarını ve gerektiğinde API anahtarlarını yenilemelerini istedi.
-
Güncellenen açıklama 30 Ekim'deki duyurudan nasıl farklıydı?
İlk duyuru, bazı müşteri kimlik bilgilerine erişildiğini doğruluyor ve şifre veya oturum token'ı sızıntısına dair kanıt bulunmadığını belirtiyordu. Güncellemede şifre hash'lerinin, geçerli kimlik doğrulama token'larının ve bazı düz metin şifrelerin açığa çıktığı açıklandı.
-
Chainalysis ihlalde kullanılan yöntem hakkında ne söyledi?
Chainalysis, 30 Ekim'deki açıklamasında ihlali saldırı amaçlı yapay zekâ ajanı teknolojisi kullanan bir hacker'a atfetti. Bazı düz metin şifrelerin ise ayrı bir saldırı yöntemiyle açığa çıktığını bildirdi.
 CoinDesk
 CoinTelegraph
 Altcoin Daily
 Lookonchain
 WatcherGuru
 CryptoSlate