


 CoinDesk
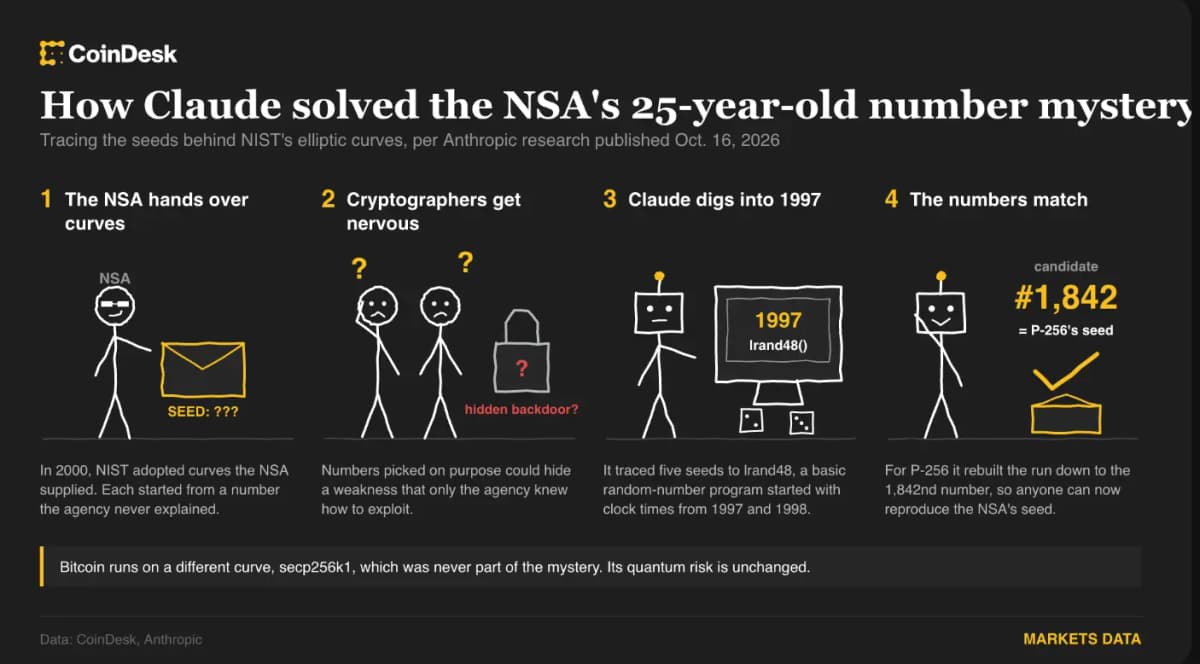
Anthropic’in bir araştırma modeli, NIST eliptik eğrilerinde kullanılan ve açıklanamayan beş tohumu, 1997 ve 1998 tarihli zaman damgalarıyla beslenen sıradan bir rastgele sayı üreteci olan lrand48’e kadar izledi. Claude, yayımlanan P-256 tohumuyla 1.842’nci adayda birebir eşleşme de dahil olmak üzere diziyi 30 dakikadan kısa sürede buldu.
Neden önemli
Tohumlar, 1990’ların sonlarında Ulusal Güvenlik Ajansı tarafından sağlanmış ve 25 yıllık bir kriptografi gizeminin odağına dönüşmüştü. Araştırmacılar, NSA’in çok sayıda alternatifi test ettiğinden ve yalnızca kendisinin kullanabileceği bir zayıflığa sahip bir eğri seçtiğinden şüpheleniyordu. Bu şüpheler, ajansın kriptografik standartları zayıflatma girişimleriyle ilişkilendirilen ifşaların ardından güçlenmişti.
Yeni rekonstrüksiyon, artık herkes sayıları yeniden üretebildiği için bu gizli arka kapı teorisini daha az olası kılıyor. Ancak kullanılabilir bazı adayların neden atlandığını veya diğer eğri unsurlarının nasıl seçildiğini açıklamıyor. Bu nedenle tasarımın geçmişine ilişkin bazı noktalar hâlâ çözümsüz. NIST eğrilerini kullananların bu bulguya dayanarak herhangi bir işlem yapması gerekmiyor.
Piyasa etkisi
Bitcoin bu gizemin bir parçası değildi. Bitcoin, iki küçük sabit parametreye sahip ve bir zayıflığı gizlemek için sınırlı alan bırakan daha basit bir eğri olan secp256k1’i kullanıyor. Ethereum da secp256k1’i benimsedi. NIST’in kamuya açık tohumları hiçbir zaman gizli değildi. Bu nedenle öngörülebilir üretim süreci mevcut cüzdan anahtarlarını açığa çıkarmadı.
Bitcoin, yeterince güçlü kuantum bilgisayarlardan kaynaklanan ayrı ve uzun vadeli bir riskle karşı karşıya. Bir açık anahtardan geriye doğru çalışabilecek bir makine, eğrinin nasıl seçildiğinden bağımsız olarak arkasındaki özel anahtarı ele geçirebilir. Google’ın Willow çipi, kuantum hesaplamadaki önemli bir adımda hataları azalttı. Ancak hiçbir makine henüz bir Bitcoin anahtarını güvenilir biçimde kırmaya yaklaşmış değil ve böyle bir saldırı için net bir zaman çizelgesi bulunmuyor.
Araştırmayla bağlantılı $36,864 tutarındaki ödül, Let’s Encrypt’in arkasındaki kâr amacı gütmeyen kuruluş Internet Security Research Group’a verilecek.
Sıkça sorulan sorular
-
Claude, NSA’in açıklanamayan eğri tohumları hakkında ne keşfetti?
Claude, beş NIST eliptik eğri tohumunu 1997 ve 1998 tarihli zaman damgalarıyla beslenen eski bir rastgele sayı üreteci olan lrand48’e kadar izledi.
-
Bulgu, NSA’in eğrilere arka kapı yerleştirmediğini kanıtlıyor mu?
Hayır. Rekonstrüksiyon gizli bir arka kapı ihtimalini azaltıyor. Ancak araştırmacılar bazı adayların neden atlandığını veya diğer eğri unsurlarının nasıl seçildiğini hâlâ açıklayamıyor.
-
NIST eğrilerini kullananların herhangi bir şeyi değiştirmesi gerekiyor mu?
Hayır. Bulgu, NIST eğrilerini kullananların herhangi bir işlem yapmasını gerektirmiyor.
-
Bitcoin, NSA’in eğri gizeminden neden etkilenmedi?
Bitcoin, iki küçük sabit parametreye sahip ve bir zayıflığı gizlemek için sınırlı alan bırakan daha basit secp256k1 eğrisini kullanıyor. Kamuya açık anahtarları bulgu nedeniyle açığa çıkmadı.
-
Bitcoin hangi ayrı kuantum tehdidiyle karşı karşıya?
Yeterince güçlü bir kuantum bilgisayar, bir Bitcoin açık anahtarından geriye doğru çalışarak özel anahtarı ele geçirebilir. Ancak hiçbir makine şu anda bu saldırıyı güvenilir biçimde gerçekleştirmeye yakın değil.
 WuBlockchain
 Benjamin Cowen
 WatcherGuru
 CryptoSlate
 CoinTelegraph