








 CryptoSlate


Hacken, üçüncü çeyrekte 107 olayda 1,18 milyar dolarlık kripto hırsızlığı kaydetti; ikinci çeyrekteki 67 olaydaki 763,9 milyon dolara kıyasla %55 artış. Akıllı sözleşme kayıpları üçüncü çeyrek toplamının %48'ini oluştururken, Hacken'in ilk ikinci çeyrek özetinde bu oran yaklaşık %11'di. Aynı dönemde, erişim kontrolü ve operasyonel kategorilerinden kaynaklanan kayıplar yaklaşık %30 geriledi.
Neden önemli
Rakamlar, saklama operasyonlarını öncelikli risk olarak gören bir güvenlik hiyerarşisine meydan okuyor. İkinci çeyrekteki %88,3'lük operasyonel kayıp payının 763,9 milyon dolara uygulanması yaklaşık 675 milyon dolara işaret ederken, üçüncü çeyrekteki %40'lık payın 1,18 milyar dolara uygulanması yaklaşık 472 milyon dolara karşılık geliyor. Karşılaştırma yuvarlanmış rakamlar ve kategori değişiklikleriyle sınırlı, ancak üçüncü çeyrekte sözleşme kaynaklı kayıpların daha ağır bastığına işaret ediyor.
Olay sıklığı da tabloyu değiştirdi. Kaydedilen ortalama kayıp, ikinci çeyrekteki yaklaşık 11,4 milyon dolardan üçüncü çeyrekte yaklaşık 11 milyon dolara hafifçe gerilerken, olay sayısı 67'den 107'ye yükseldi. Dolayısıyla daha düşük ortalama şiddet, çok daha büyük bir toplam kayıpla bir arada var olabilir.
Piyasa etkisi
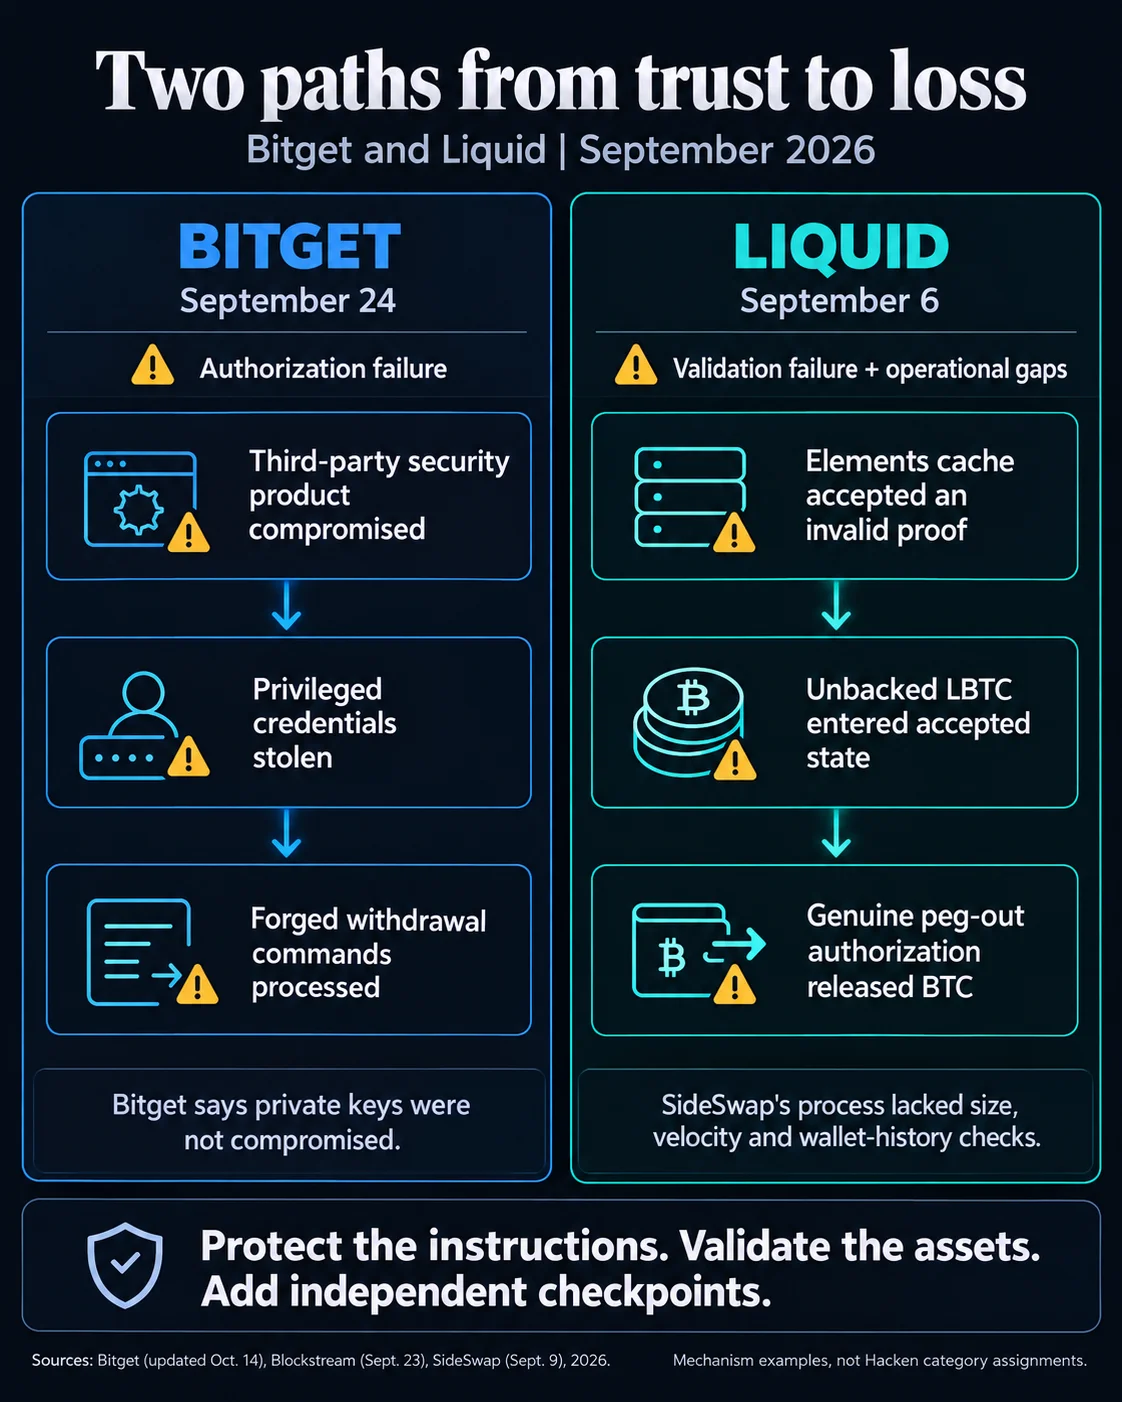
Bitget ve Liquid olayları, savunmaların özel anahtarların ötesine geçmesi gerektiğini gösteriyor. Bitget, üçüncü taraf güvenlik ürünlerinin ele geçirilmesiyle yüksek yetkili kimlik bilgilerinin sahte çekim komutları enjekte etmesinin mümkün olduğunu, buna karşılık soğuk cüzdanlarının ve özel anahtarlarının etkilenmediğini açıkladı. Muhasebe kapsamı genişledikçe tahmini etkilenen tutar yaklaşık 351,6 milyon dolardan yaklaşık 388 milyon dolara yükseldi.
Liquid'in olayı, doğrulama kusurunu geçen yaklaşık 4.000 teminatsız LBTC ile başladı ve SideSwap, peg-out işlemini otomatik olarak BTC'ye çevirdi. Blockstream, rapor tarihinde 3.400 BTC'nin iade edildiğini ve yaklaşık 602 BTC'nin halen eksik olduğunu kaydetti. Ortak ders operasyonel: bağımsız limitler, duraklatmalar, cüzdan geçmişi kontrolleri ve manuel inceleme, önceki bir doğrulama ya da yetkilendirme kontrolü başarısız olduğunda transferi kesebilir.

Sıkça sorulan sorular
-
Hacken'in üçüncü çeyreğinde kripto hırsızlığı ne kadar arttı?
Hacken, üçüncü çeyrekte 107 olayda 1,18 milyar dolar kaydetti; bu, ikinci çeyrekteki 67 olaydaki 763,9 milyon dolara kıyasla %55'lik bir artış.
-
İkinci ve üçüncü çeyrek arasında kripto kayıplarının dağılımında ne değişti?
Akıllı sözleşme kayıpları üçüncü çeyrek kayıplarının %48'ini oluştururken, Hacken'in ilk ikinci çeyrek özetinde bu oran yaklaşık %11'di. Yayınlanan paylardan çıkarılan erişim kontrolü ve operasyonel kayıplar yaklaşık %30 geriledi.
-
Bitget'in olayı özel anahtar ele geçirilmeden nasıl gerçekleşti?
Bitget, üçüncü taraf güvenlik ürünlerinin ele geçirilmesiyle yüksek yetkili kimlik bilgilerinin ifşa olduğunu ve saldırganların bunları sahte çekim komutları enjekte etmek için kullandığını açıkladı. Borsa, özel anahtarların ele geçirilmediğini ve soğuk cüzdanların etkilenmediğini belirtti.
-
Liquid ve SideSwap kaybına ne neden oldu?
Doğrulama kusuru, yaklaşık 4.000 teminatsız LBTC'nin geçmesine izin verdi; ardından SideSwap peg-out işlemini otomatik olarak BTC'ye çevirdi. Yetkilendirme anahtarı çalınmadı ya da sahteciliğe konu olmadı.
-
Benzer çekimleri hangi güvenlik kontrolleri kesebilir?
Bağımsız limitler, duraklatmalar, cüzdan geçmişi kontrolleri ve manuel inceleme, varlık doğrulaması ya da yetkilendirme sonrası ek kontrol noktaları sağlayabilir. Bu kontroller, önceki bir koruma başarısız olduğunda transferi kesebilir.
 WuBlockchain
 TheBlock
 CoinDesk
 CoinTelegraph
 Lookonchain