








 CoinDesk
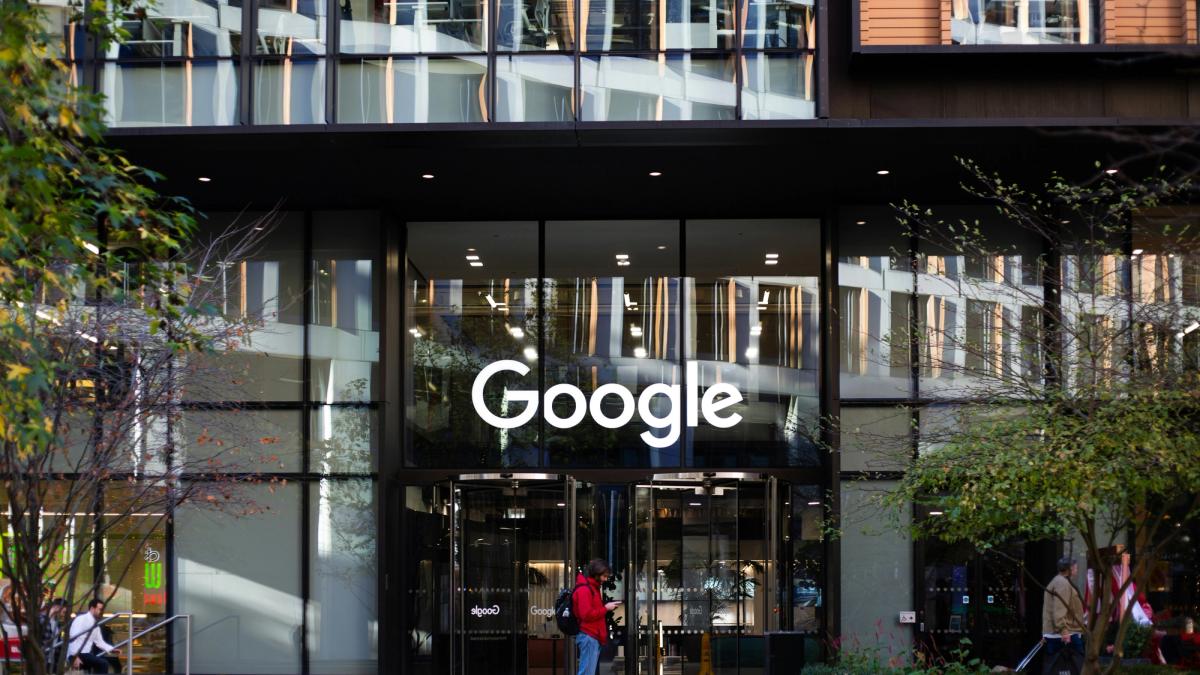



Google Multi-Party Compute sınırlı sayıda kullanıcıya açık önizleme aşamasında. Büyük finans kuruluşları hizmeti test ederken Alphabet de Ethereum ve Solana üzerindeki dijital varlıklarını güvence altına almak için sistemi kullanıyor. Google, hizmeti 2027'nin başında ticari kullanıma sunmayı planlıyor. Sistem, imzalama anahtarının kontrolünü ayrı ortamlara dağıtıyor ve imzalama öncesinde işlemleri kurum kurallarına göre denetliyor. Amaç, bir makinenin ele geçirilmesi ya da yetkisiz transfer durumunda oluşabilecek zararı sınırlamak.
Neden önemli?
Chainalysis'e göre 2024'te çalınan kripto paraların %43,8'i özel anahtarların ele geçirilmesiyle kaybedildi. Sistem, anahtarın tamamının tek bir yerde saklanmasını önlerken kurumların anahtar parçalarını Google Cloud'a, kendi donanımlarına ve diğer bulut sağlayıcılarına dağıtmasına olanak tanıyor. Google, müşterilerin anahtar materyalleri üzerindeki kontrolü koruduğunu ve şirketin bu materyallere şifrelenmemiş biçimde erişemediğini söylüyor.
Politika motoru, işlem imzalanmadan önce transfer limitlerini, hedef cüzdanları ve onay gerekliliklerini denetleyebiliyor. Böylece bankalar, varlıkları taşıyabilmek için gereken tüm kimlik bilgilerini tek bir sağlayıcıya vermeden bulut altyapısından yararlanabiliyor. Ancak bu, sağlayıcı riskini ortadan kaldırmıyor veya kötü niyetli bir işlemi onaylamaya kandırılan meşru bir kullanıcı da dahil olmak üzere tüm tehditleri önlemiyor.
Piyasa etkisi
Google, Fireblocks, Fordefi ve BitGo gibi uzman şirketlerin hizmet verdiği bir pazara giriyor. Bankacılık ilişkileri ve bulut altyapısı, kendi saklama hizmetlerini kurmak isteyen kurumların ilgisini çekebilir. Ancak benimsenme, kurumların sağlayıcı riskini nasıl değerlendireceğine ve imzalama katılımcılarını ve onay kurallarını nasıl yapılandıracağına bağlı olacak.
Google, mimarinin gelecekte kuantum sonrası kriptografi yükseltmelerini destekleyebileceğini söylüyor. Mevcut korumalar, blokzincir imzalarının arkasındaki kriptografinin varsayımsal olarak kırılmasına değil, ele geçirilmiş kimlik bilgilerine ve yetkisiz işlemlere odaklanıyor. Ürünün genel kullanıma sunulduğunda ECDSA ve Ed25519 imzalamayı desteklemesi tasarlanıyor. Google, kuantum sonrası imzalama için henüz bir takvim açıklamadı.

Sıkça sorulan sorular
-
Google Multi-Party Compute dijital varlık anahtarlarını nasıl koruyor?
Anahtar parçalarını ayrı ortamlara dağıtarak özel anahtarın tamamının tek bir yerde saklanmasını önlüyor. Bir işlemin onaylanması için kriptografik bilgilerin birden fazla parçasının birlikte çalışması gerekiyor.
-
Kurumlar hangi işlem kontrollerini yapılandırabilir?
Kurumlar transfer tutarlarına limit koyabilir, hedef cüzdanları kısıtlayabilir ve imzalama öncesinde birden fazla departmandan onay isteyebilir.
-
Alphabet, hizmeti hangi blokzincirlerdeki varlıklarını korumak için kullanıyor?
Alphabet, Ethereum ve Solana üzerindeki dijital varlıklarını güvence altına almak için Google Multi-Party Compute'u kullanıyor.
-
Google saklama hizmetini ne zaman ticari kullanıma sunmayı planlıyor?
Google, hizmeti 2027'nin başında ticari kullanıma sunmayı planlıyor. Hizmet şu anda sınırlı sayıda kullanıcıya açık önizleme aşamasında.
-
Hizmet şu anda kuantum saldırılarına karşı koruma sağlıyor mu?
Mevcut korumalar, ele geçirilmiş kimlik bilgilerine ve yetkisiz işlemlere odaklanıyor. Google, mimarinin gelecekte kuantum sonrası yükseltmeleri destekleyebileceğini söylüyor ancak bunlar için bir takvim açıklamadı.
 WatcherGuru
 CryptoSlate
 TheBlock
 CoinTelegraph
 Crypto News