


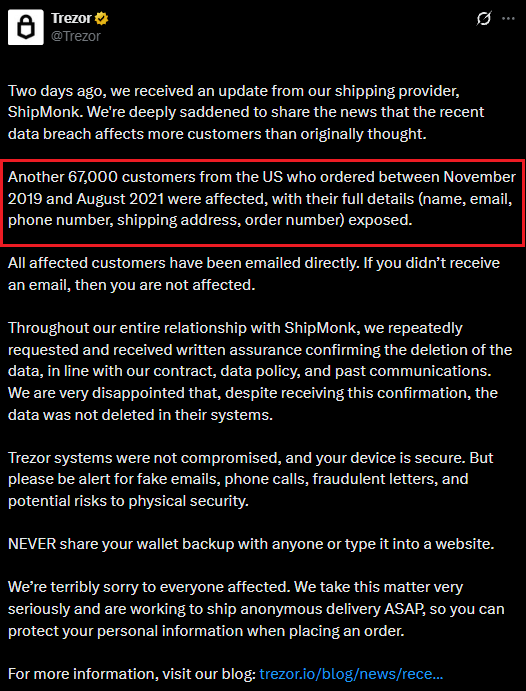
Trezor teilte mit, dass eine Datenpanne bei seinem Versanddienstleister ShipMonk nun weitere 67.000 US-Kunden betrifft, die zwischen November 2019 und August 2021 Bestellungen aufgegeben hatten. Zu den offengelegten Datensätzen gehörten Namen, E-Mail-Adressen, Telefonnummern, Lieferadressen und Bestellnummern.
Warum das wichtig ist
Der Vorfall macht die Datenspeicherung durch Drittanbieter zur zentralen Datenschutzfrage. Trezor zufolge hatte ShipMonk wiederholt bestätigt, dass die Daten gelöscht worden seien, doch sie blieben in den Systemen des Dienstleisters.
Marktauswirkungen
Die Offenlegung betrifft Kunden- und Lieferdaten, nicht die Sicherheit der Wallet-Geräte. Trezor zufolge wurden die eigenen Systeme nicht kompromittiert und die Geräte der Nutzer bleiben sicher. Damit rücken Datenschutzvorkehrungen bei Versandpartnern für Hardware-Wallet-Kunden als zentrale Frage in den Fokus.
Häufig gestellte Fragen
-
Welche Bestellungen umfasste die erweiterte ShipMonk-Datenpanne?
Betroffen waren Bestellungen von US-Kunden, die zwischen November 2019 und August 2021 aufgegeben wurden.
-
Welche Kundendaten wurden durch die Datenpanne offengelegt?
Zu den offengelegten Daten gehörten Namen, E-Mail-Adressen, Telefonnummern, Lieferadressen und Bestellnummern.
-
Was geschah, nachdem ShipMonk die Löschung der Daten bestätigt hatte?
Trezor zufolge blieben die Daten trotz der wiederholten Löschungsbestätigungen des Dienstleisters in den Systemen von ShipMonk.
-
Wurden die Systeme von Trezor oder die Geräte der Nutzer kompromittiert?
Nein. Trezor zufolge wurden die eigenen Systeme nicht kompromittiert, und die Geräte der Nutzer bleiben sicher.
-
Welche übergeordnete Datenschutzfrage wirft der Vorfall für Hardware-Wallet-Nutzer auf?
Er macht die Datenspeicherung durch Drittanbieter zu einer zentralen Datenschutzfrage, weil Kunden- und Lieferdaten in den Systemen von ShipMonk verblieben.

 CryptoSlate
 WatcherGuru
 CoinTelegraph
 CoinDesk
 TheBlock