









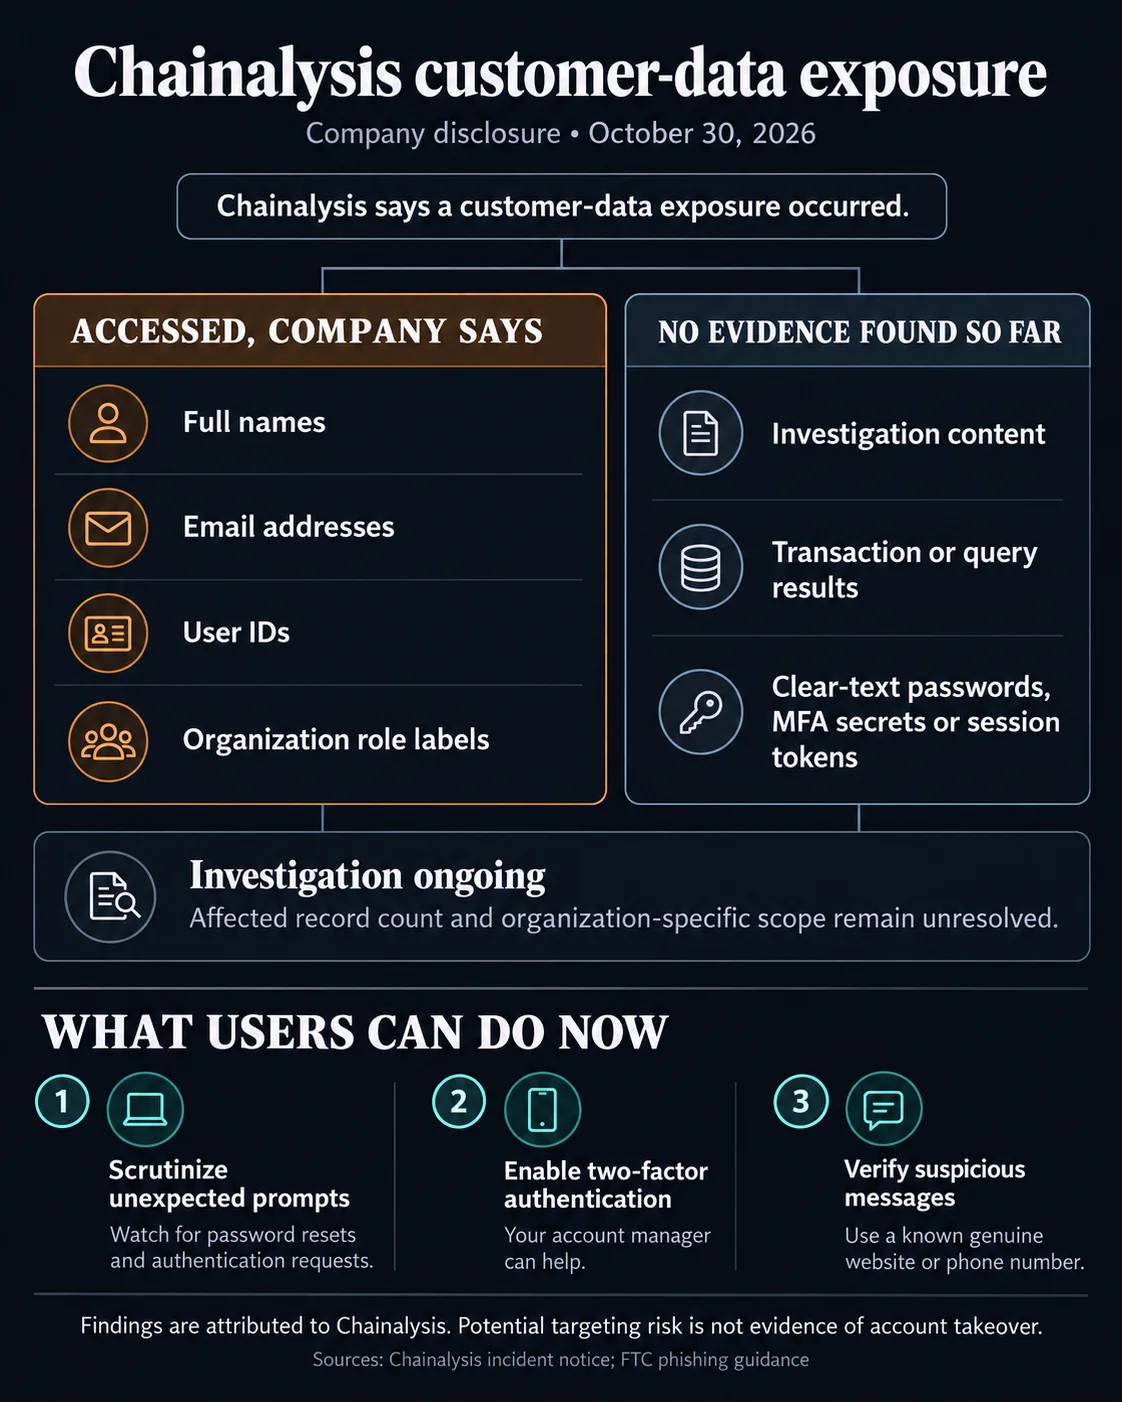

Chainalysis a déclaré qu’un acteur externe avait accédé à ses systèmes et à ses outils internes en octobre, exposant les noms des clients, leurs adresses e-mail, leurs identifiants utilisateur et les rôles attribués au sein des organisations. Dans un communiqué publié le 30 octobre, l’entreprise d’analyse de la blockchain a indiqué qu’elle cherchait encore à déterminer quels enregistrements avaient été consultés pour chaque organisation. Elle fournira un détail propre à chaque client une fois ce travail achevé. Elle n’a pas précisé le nombre total d’enregistrements concernés, identifié l’intrus ni indiqué quelles vulnérabilités étaient en cause.
Pourquoi c’est important
La liste des catégories de données concernées ne signifie pas que chaque champ a été consulté pour chaque utilisateur. Chainalysis a déclaré que, d’après les éléments disponibles au moment du communiqué, rien n’indiquait que l’intrus avait accédé aux contenus d’enquête, comme les graphiques, les notes ou les dossiers, aux résultats de transactions ou de requêtes, aux mots de passe en clair, aux secrets d’authentification multifacteur ou aux jetons de session. Cette conclusion reste provisoire, l’enquête se poursuivant.
Les noms et adresses e-mail exposés peuvent néanmoins aider des attaquants à cibler des clients avec des tentatives d’hameçonnage convaincantes ou à chercher à compromettre leurs comptes. Chainalysis a recommandé aux utilisateurs d’examiner attentivement toute demande inattendue de réinitialisation de mot de passe ou toute invite d’authentification, et de vérifier les communications suspectes par des canaux officiels. L’entreprise a vivement recommandé aux organisations qui ne l’ont pas encore fait d’activer l’authentification à deux facteurs.
Impact sur le marché
L’entreprise a indiqué avoir informé tous ses clients, fait appel à des spécialistes externes en cybersécurité, enquêté sur les activités non autorisées, corrigé des vulnérabilités et renforcé ses systèmes. Elle a décrit les méthodes de l’intrus comme des « techniques agentiques offensives », sans expliquer comment l’IA avait été utilisée. Chainalysis a également précisé que l’incident n’était pas lié au récent vol de cryptomonnaies impliquant Binance.
Pour les clients, le risque concret tient à l’usurpation d’identité ciblée, et non à une exposition confirmée de mots de passe ou de dossiers d’enquête. De nouvelles informations devraient notamment préciser quels enregistrements ont été consultés dans chaque organisation.
Questions fréquemment posées
-
Quelles informations sur les clients la faille chez Chainalysis a-t-elle exposées ?
Chainalysis a cité les noms des clients, leurs adresses e-mail, leurs identifiants utilisateur et les rôles attribués au sein des organisations. L’entreprise cherche encore à déterminer quels enregistrements ont été consultés pour chaque organisation.
-
Des mots de passe ou des dossiers d’enquête ont-ils été consultés ?
Chainalysis affirme n’avoir trouvé aucun indice d’accès aux mots de passe en clair, aux jetons de session, aux contenus d’enquête ou aux résultats de transactions et de requêtes. Cette conclusion reste provisoire.
-
Pourquoi l’exposition de noms et d’adresses e-mail peut-elle présenter un risque ?
Des attaquants pourraient utiliser ces informations pour créer des messages d’hameçonnage ciblés ou tenter de compromettre des comptes, même sans accès connu aux mots de passe.
-
Que recommande Chainalysis à ses clients ?
L’entreprise leur recommande d’activer l’authentification à deux facteurs et d’examiner attentivement les demandes inattendues de réinitialisation de mot de passe et les invites d’authentification. Elle conseille aussi de vérifier les communications suspectes par des canaux officiels.
-
La faille chez Chainalysis était-elle liée au vol de cryptomonnaies de Binance ?
Non. Chainalysis a déclaré que l’incident n’était pas lié au récent vol de cryptomonnaies impliquant Binance.

 WatcherGuru
 WuBlockchain
 TheBlock
 CoinTelegraph