










Electrum a publié la version 4.8.3 après avoir confirmé que des serveurs malveillants exploitaient activement une faille de gravité élevée dans les versions précédentes du portefeuille. L'attaque pouvait rediriger des paiements Bitcoin en attente lorsque les utilisateurs augmentaient manuellement les frais, et au moins un utilisateur a perdu des fonds après avoir approuvé une transaction frauduleuse. Electrum a reçu deux signalements les 11 et 18 octobre, mais n'a divulgué ni le montant total volé ni le nombre de portefeuilles affectés.
Pourquoi c'est important
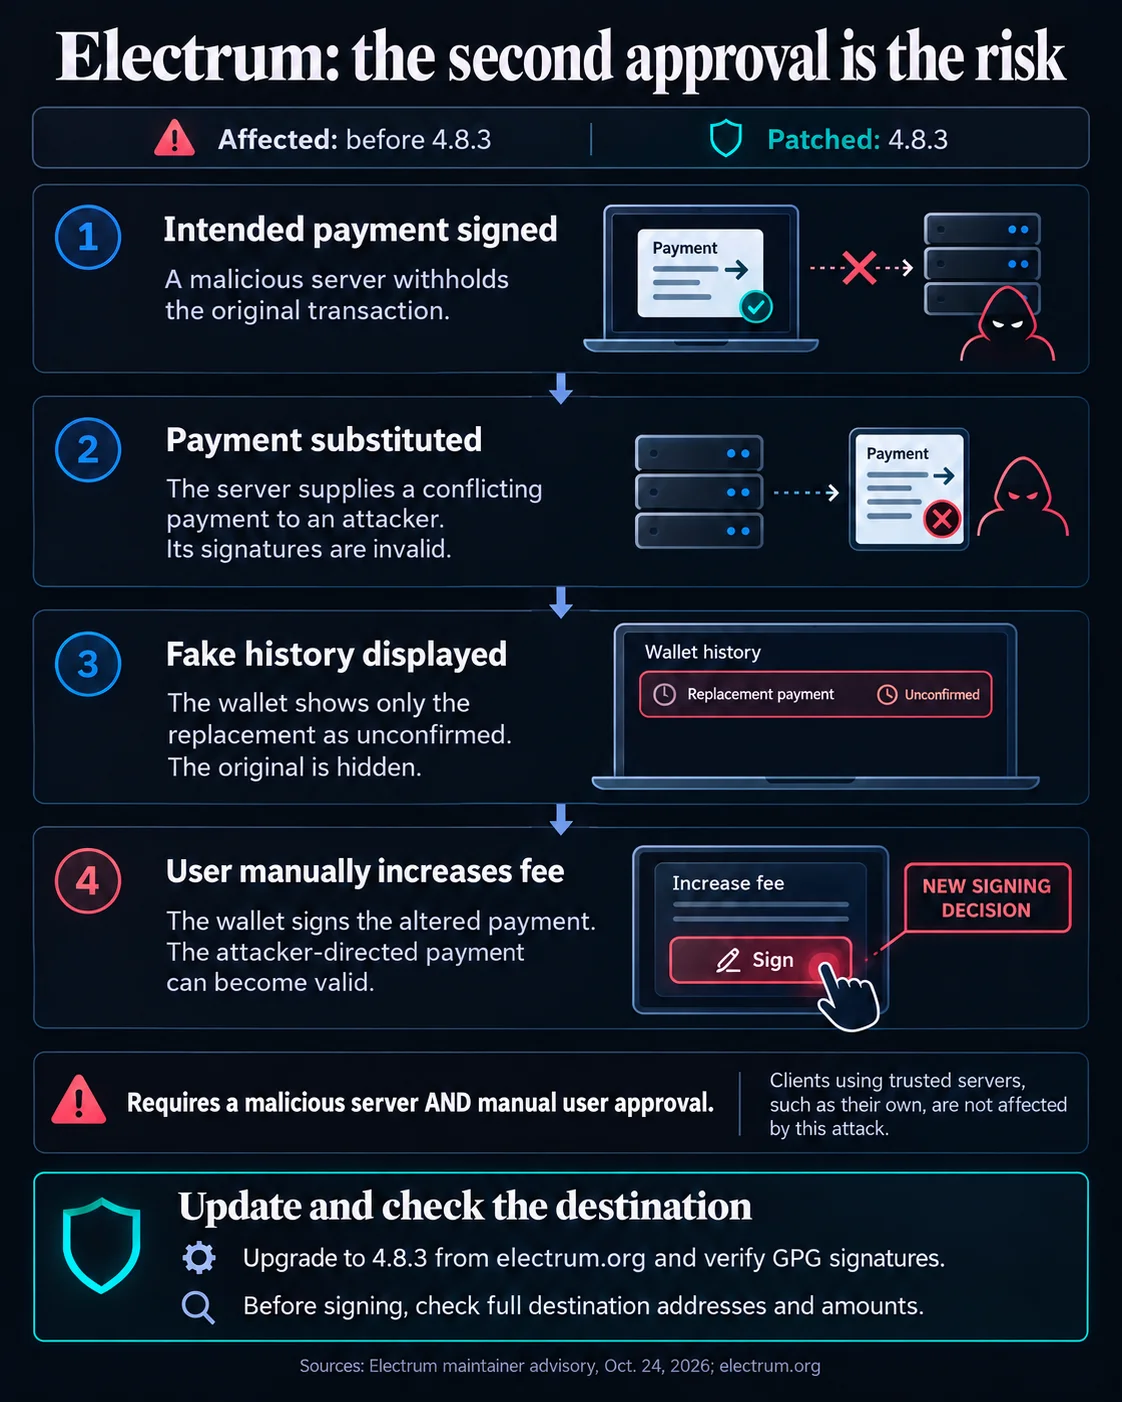
La vulnérabilité exploitait la manière dont Electrum traitait les données de transactions non confirmées provenant de serveurs externes. Un serveur malveillant pouvait retenir un paiement légitime et afficher une transaction en conflit qui envoyait les fonds vers une adresse contrôlée par l'attaquant. La transaction de substitution portait initialement des signatures invalides, mais les clients concernés l'affichaient dans l'historique des transactions non confirmées du portefeuille sans avoir vérifié ces signatures au préalable.
Cette tromperie devenait exploitable grâce à la fonction Replace-by-Fee de Bitcoin. Lorsqu'un utilisateur tentait d'accélérer le paiement apparemment retardé, Electrum générait de nouvelles signatures pour la transaction modifiée, rendant ainsi valide le transfert dirigé vers l'attaquant sans exposer les clés privées de l'utilisateur. Les attaquants ont aussi créé des adresses correspondant aux quatre derniers caractères des adresses des destinataires visés, en exploitant des contrôles partiels des adresses.
Impact sur le marché
Le risque immédiat se concentre sur les utilisateurs qui utilisent des versions d'Electrum antérieures à 4.8.3, et non sur un changement des règles de consensus de Bitcoin. Le correctif d'Electrum ajoute des vérifications de signature pour les entrées détenues par le portefeuille avant l'ajout des transactions non confirmées à l'historique local, bloquant ainsi la voie de substitution signalée avant qu'une augmentation des frais puisse l'autoriser.
Les utilisateurs devraient mettre à jour leur logiciel via le site officiel d'Electrum et vérifier l'intégralité des adresses des destinataires et des montants avant de signer. L'avis indique que les clients connectés exclusivement à des serveurs de confiance, y compris ceux gérés par des particuliers, n'étaient pas exposés à cette attaque. Le correctif n'étend pas la vérification des signatures à toutes les transactions entrantes, l'examen des transactions reste donc essentiel.

Questions fréquemment posées
-
Quelles versions d'Electrum sont affectées par la faille de redirection des paiements ?
La faille affecte les versions d'Electrum antérieures à 4.8.3. Electrum a publié la version 4.8.3 avec des vérifications destinées à bloquer la technique de substitution signalée.
-
Comment les attaquants ont-ils redirigé des Bitcoin sans obtenir les clés privées ?
Des serveurs malveillants ont fourni une transaction non confirmée en conflit qui redirigeait les fonds. Lorsqu'une victime augmentait les frais, le portefeuille générait de nouvelles signatures pour le paiement modifié.
-
Pourquoi la fonction Replace-by-Fee de Bitcoin a-t-elle joué un rôle dans l'attaque ?
Replace-by-Fee permet aux utilisateurs d'augmenter les frais sur les paiements retardés. Dans cette exploitation, cette action courante a conduit Electrum à autoriser la transaction dirigée vers l'attaquant.
-
Comment les attaquants ont-ils fait passer des adresses frauduleuses pour légitimes ?
Ils ont généré des adresses Bitcoin dont les quatre derniers caractères correspondaient à ceux des adresses des destinataires visés. Cela pouvait tromper les utilisateurs qui ne vérifiaient qu'une partie de l'adresse.
-
Que doivent faire les utilisateurs d'Electrum après la divulgation de la vulnérabilité ?
Les utilisateurs doivent mettre à jour vers la version 4.8.3 via le site officiel d'Electrum et vérifier l'intégralité des adresses des destinataires et des montants avant de signer des transactions.

 CoinDesk
 TheBlock
 WuBlockchain
 WatcherGuru
 Lookonchain