


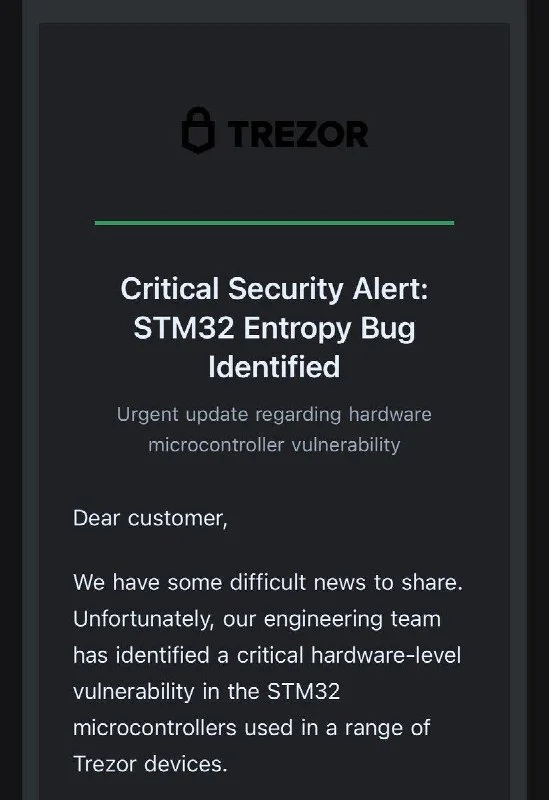
Trezor a indiqué qu'un prestataire tiers de messagerie avait été compromis et enquête toujours, avertissant les utilisateurs de ne pas cliquer sur les liens présents dans de faux e-mails de phishing intitulés « Critical Security Alert ». La préoccupation sécuritaire immédiate tient à l'usurpation d'identité via le canal e-mail et à la nécessité de vérifier les messages de manière indépendante.
Pourquoi c'est important
Les portefeuilles matériels protègent les actifs numériques grâce à des contrôles au niveau de l'appareil, mais les attaques de phishing ciblent la personne qui utilise le portefeuille. Un e-mail de sécurité convaincant peut orienter un utilisateur vers un lien malveillant ou l'inciter à divulguer des informations sensibles. Une violation chez un prestataire de messagerie peut rendre cette approche d'ingénierie sociale plus crédible.
Impact sur le marché
Pour les utilisateurs de Trezor, la défense immédiate consiste à traiter les liens de sécurité non sollicités comme hostiles et à vérifier les alertes via les canaux officiels plutôt que via le message lui-même. Trezor enquête toujours, donc la portée de la violation et tout effet au-delà du canal e-mail restent incertains. Le signal plus large est celui de la confiance opérationnelle : les fournisseurs de portefeuilles ont besoin de communications sécurisées en parallèle d'appareils sécurisés.
Questions fréquemment posées
-
Que doivent faire les utilisateurs de Trezor face aux faux e-mails de sécurité ?
Ils ne doivent pas cliquer sur les liens présents dans les faux messages intitulés « Critical Security Alert » et doivent vérifier toute alerte via les canaux officiels de Trezor.
-
L'alerte signale-t-elle une compromission des portefeuilles matériels Trezor ?
L'alerte identifie une violation chez un prestataire tiers de messagerie et n'indique pas que les portefeuilles matériels Trezor aient été compromis.
-
Pourquoi une violation chez un prestataire de messagerie peut-elle accroître le risque de phishing ?
Un canal e-mail compromis peut donner une apparence légitime à des messages malveillants, orientant les utilisateurs vers des liens dangereux ou vers la divulgation d'informations sensibles.
-
Que reste-t-il d'incertain concernant la violation chez le prestataire ?
Trezor enquête toujours, donc la portée de la violation et tout effet au-delà du canal e-mail restent incertains.
-
Quelle leçon de sécurité plus large cet incident met-il en lumière ?
Il montre que la sécurité d'un portefeuille matériel dépend autant de communications sécurisées que d'appareils sécurisés, puisque les attaques de phishing ciblent la personne qui utilise le portefeuille.

 TheBlock
 WuBlockchain
 CryptoSlate
 CoinDesk