








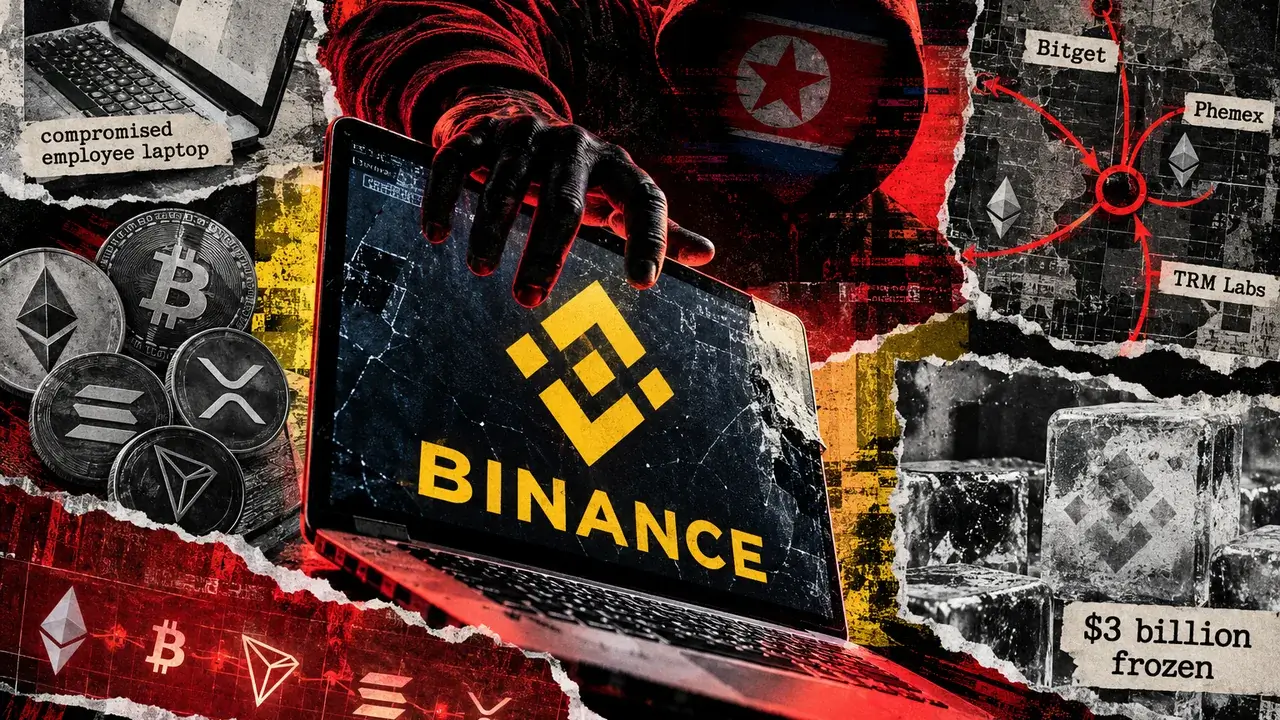


Binance indique que les enquêteurs ont découvert d’autres points d’intrusion dans le piratage d’environ 6 milliards de dollars, au-delà de l’ordinateur portable d’un employé, initialement soupçonné d’avoir été compromis. La plateforme n’a pas précisé la nature de ces nouveaux points d’accès. TRM Labs attribue l’attaque au groupe TraderTraitor, lié à la Corée du Nord, tandis que des enquêteurs spécialisés dans la blockchain ont suivi les fonds volés jusqu’à des adresses associées à de précédentes attaques visant Bitget et Phemex.
Pourquoi c’est important
TRM Labs indique que les attaquants ont transféré environ 6 milliards de dollars depuis des portefeuilles associés à Binance sur 10 blockchains, déplaçant la plupart des actifs en une vingtaine de minutes. Selon la société, les préparatifs avaient commencé au moins 36 heures plus tôt. Sur Ethereum, les attaquants ont utilisé EIP-7702 pour déléguer le contrôle d’un portefeuille chaud de Binance à un contrat malveillant, en s’appuyant sur l’une des 50 autorisations pré-signées afin d’installer des instructions d’exécution des transactions.
TRM indique que les transactions sur d’autres réseaux comportaient des signatures valides, ce qui laisse envisager une compromission de l’infrastructure de signature des portefeuilles chauds. Binance affirme n’avoir trouvé aucun indice de fuite des clés privées des portefeuilles, avoir révoqué l’autorisation de l’adresse concernée et remanier son infrastructure de retrait.
Impact sur le marché
Binance affirme avoir gelé environ 3 milliards de dollars d’actifs concernés avec l’aide de partenaires de la blockchain et s’engage à couvrir toutes les pertes grâce à son Secure Asset Fund for Users et à ses ressources d’entreprise. Dans sa mise à jour du 30 octobre, la plateforme indique que les dépôts n’ont pas été affectés et que les retraits devraient reprendre dans 45 heures. Binance prévoit également de publier une preuve de réserves actualisée une fois les mesures correctives mises en œuvre.
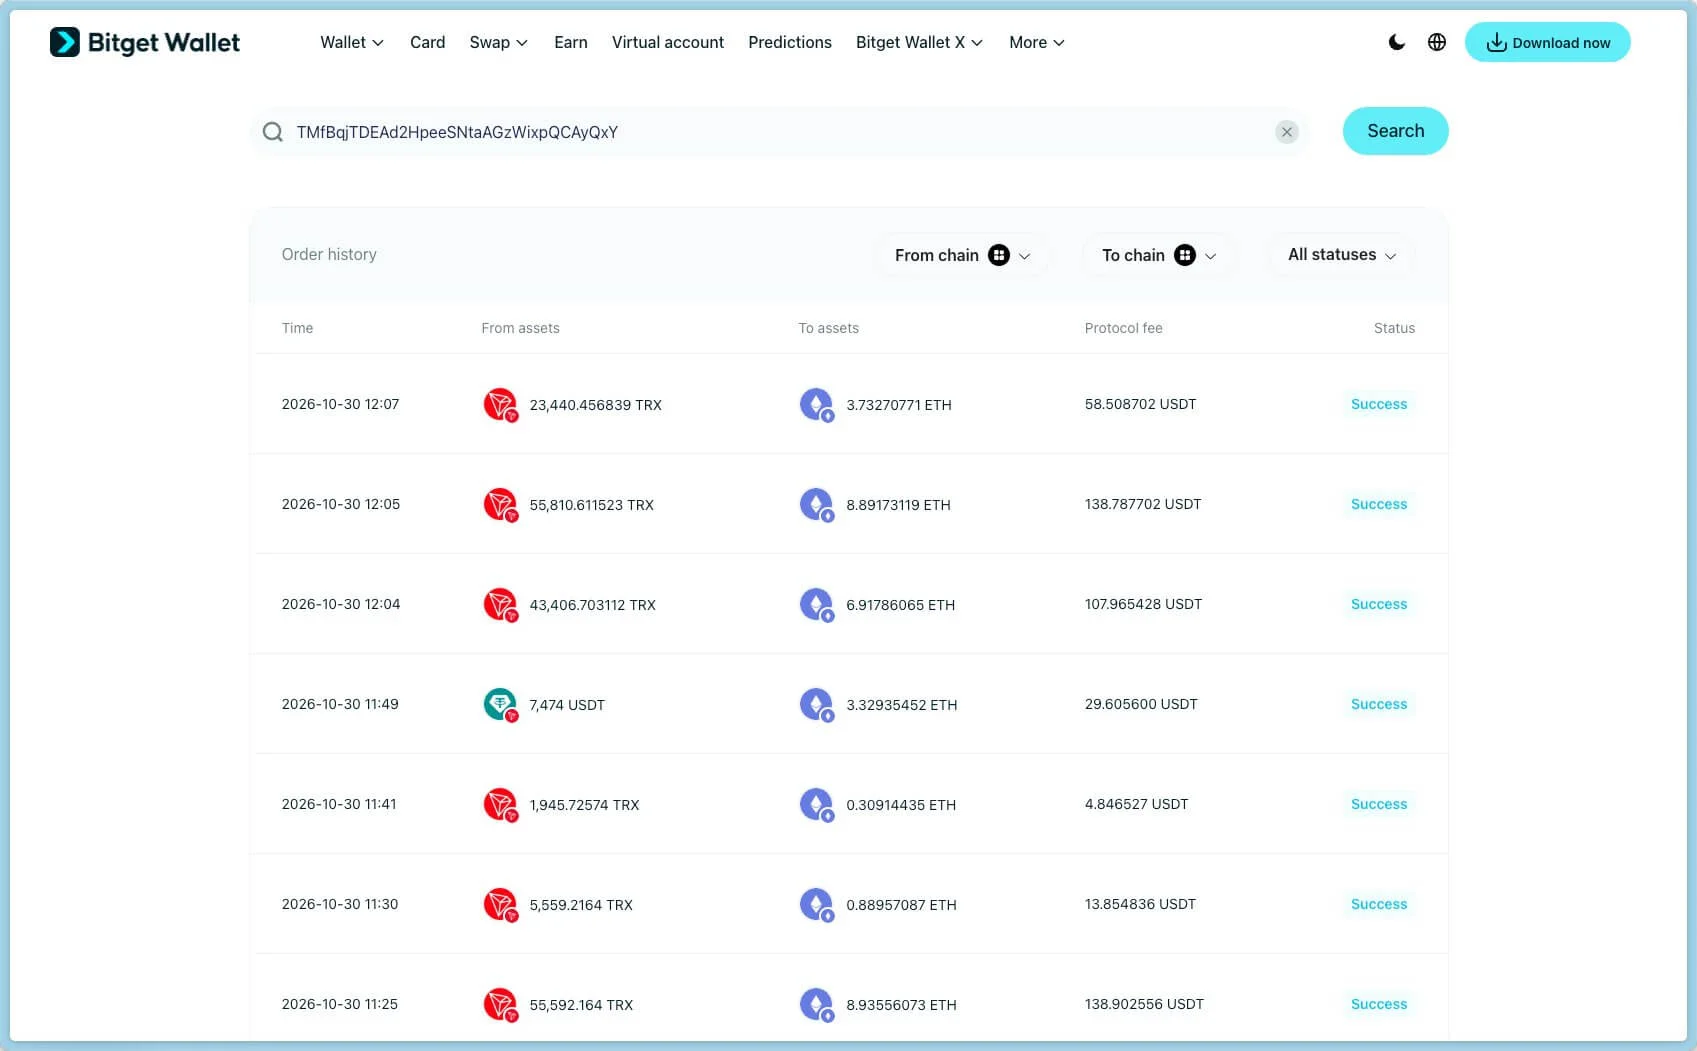
TRM Labs s’est dit très confiant quant à la responsabilité de TraderTraitor, mais Binance n’a pas confirmé l’identité des attaquants. ZachXBT a suivi les fonds issus de l’incident Binance et du piratage de Bitget, d’un montant d’environ 388 millions de dollars, jusqu’à une même adresse Ethereum après leur passage par THORChain. De son côté, MistTrack indique que des TRX volés ont transité par le pont inter-chaînes de Bitget Wallet avant d’atteindre une adresse liée au piratage de Phemex. Binance affirme coopérer avec les forces de l’ordre et des sociétés spécialisées dans le renseignement sur la blockchain.


Questions fréquemment posées
-
Comment les attaquants auraient-ils accédé aux fonds de Binance ?
TRM Labs indique qu’ils ont utilisé EIP-7702 pour déléguer le contrôle d’un portefeuille chaud de Binance à un contrat malveillant. L’une des 50 autorisations pré-signées leur a permis d’installer des instructions d’exécution des transactions.
-
Quelle part des actifs concernés Binance affirme-t-elle avoir gelée ?
Binance affirme avoir gelé environ 3 milliards de dollars d’actifs concernés grâce à la coopération de partenaires de la blockchain.
-
Que dit Binance au sujet des pertes des clients et des dépôts ?
Binance s’est engagée à couvrir toutes les pertes avec son Secure Asset Fund for Users et ses ressources d’entreprise. Dans sa mise à jour du 30 octobre, elle indique que les dépôts n’ont pas été affectés.
-
Quels éléments relient le piratage de Binance à des attaques antérieures ?
ZachXBT a suivi les fonds issus des attaques visant Binance et Bitget jusqu’à une même adresse Ethereum après leur passage par THORChain. MistTrack a relié des TRX volés à une adresse associée au piratage de Phemex.
-
Binance a-t-elle confirmé l’identité des responsables de l’attaque ?
Non. TRM Labs se dit très confiant quant à la responsabilité de TraderTraitor, mais Binance n’a pas confirmé l’identité des attaquants et affirme coopérer avec les forces de l’ordre.

 CoinDesk
 WuBlockchain
 CoinTelegraph
 WatcherGuru
 TheBlock
 Lookonchain