


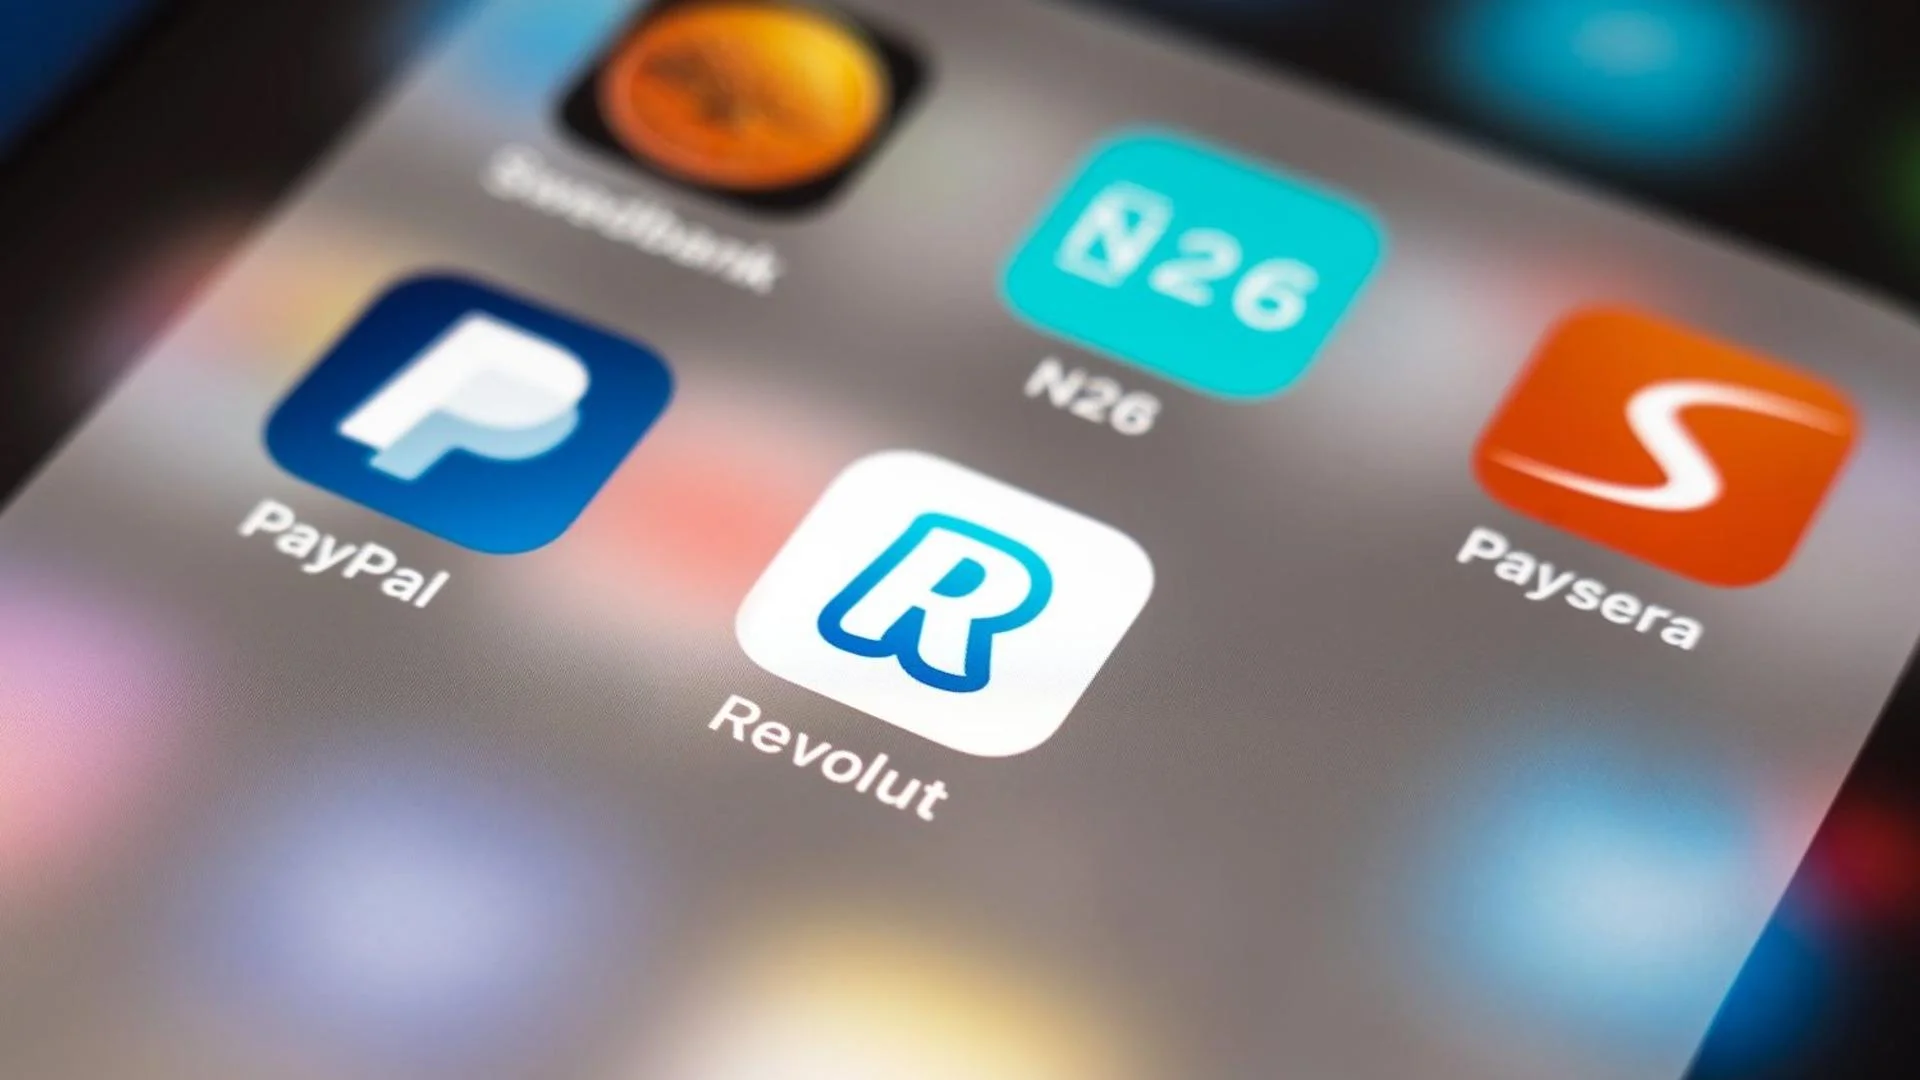
Les pirates à l'origine d'une fuite de données chez Revolut exigent 3 millions de dollars en monero (XMR) sous 24 heures, menaçant de vendre les données client volées à d'autres groupes criminels si la fintech refuse de payer, selon le Financial Times. Le groupe, se faisant appeler "iamnotavillain", a publié sa demande mercredi accompagnée d'un compte à rebours, réclamant 6 000 XMR à Revolut.
Au moins 680 comptes clients ont été touchés. Les pirates ont envoyé au FT un enregistrement d'écran de 60 secondes montrant apparemment des passeports, des permis de conduire, des photos de vérification d'identité (KYC) et des historiques de transactions. Le groupe a déclaré avoir utilisé l'analyse blockchain pour repérer les comptes Revolut détenant d'importantes quantités de cryptos.
Pourquoi c'est important
La fuite fait suite à une opération où des attaquants se sont fait passer pour des représentants gouvernementaux et ont envoyé des demandes d'informations qui ont passé les contrôles de Revolut, poussant l'entreprise à transmettre des dossiers clients avant de découvrir que les demandes étaient frauduleuses. Il s'agit donc d'un échec d'ingénierie sociale plutôt que d'un piratage de systèmes, ce qui, selon Revolut, a laissé les fonds des clients intacts.
La méthode de ciblage est le détail le plus alarmant : les criminels utilisent désormais l'analyse blockchain, un outil conçu pour la conformité, pour classer les victimes selon leur richesse en cryptos. Les fonctionnalités de confidentialité de Monero en font l'actif de rançon de choix, précisément parce que les paiements ne peuvent pas être tracés on-chain.
Impact sur le marché
Cette exigence accroît la pression réglementaire et réputationnelle sur l'activité crypto en pleine croissance de Revolut, et les régulateurs examineront probablement la manière dont les demandes de vérification d'identité sont validées dans les fintechs traitant des documents KYC à grande échelle. Aucune négociation n'avait eu lieu au moment de la publication du FT, et Revolut n'a pas répondu à la demande de commentaire de CoinDesk. Attendez-vous à des tentatives de fraude supplémentaires visant les clients touchés, car les documents KYC divulgués permettent des arnaques d'usurpation d'identité convaincantes.
Questions fréquemment posées
-
Quelle rançon les pirates de Revolut exigent-ils ?
Le groupe exige 3 millions de dollars en Monero, soit précisément 6 000 XMR, sous 24 heures, en menaçant de vendre les données client volées à d'autres groupes criminels si Revolut ne paie pas.
-
Combien de clients de Revolut ont été touchés par la fuite ?
Au moins 680 comptes clients ont été affectés, avec des données exposées incluant apparemment des passeports, des permis de conduire, des photos de vérification d'identité et des historiques de transactions.
-
Comment les pirates ont-ils choisi les comptes Revolut à cibler ?
Le groupe a déclaré au Financial Times avoir utilisé l'analyse blockchain pour identifier les comptes Revolut détenant d'importantes quantités de cryptos.
-
Comment les attaquants ont-ils accédé aux dossiers clients de Revolut ?
Ils se sont fait passer pour des représentants gouvernementaux et ont envoyé des demandes d'informations qui ont passé les contrôles de Revolut. L'entreprise a transmis les dossiers clients avant de découvrir la fraude.
-
Les fonds des clients de Revolut ont-ils été affectés par la fuite ?
Revolut a indiqué que ses systèmes et les fonds de ses clients étaient intacts, et qu'elle a bloqué l'adresse utilisée dans les demandes frauduleuses et informé les forces de l'ordre et les régulateurs.

 WuBlockchain
 CryptoSlate
 TheBlock
 Lookonchain