Que sont les flash loans d’Aave ?
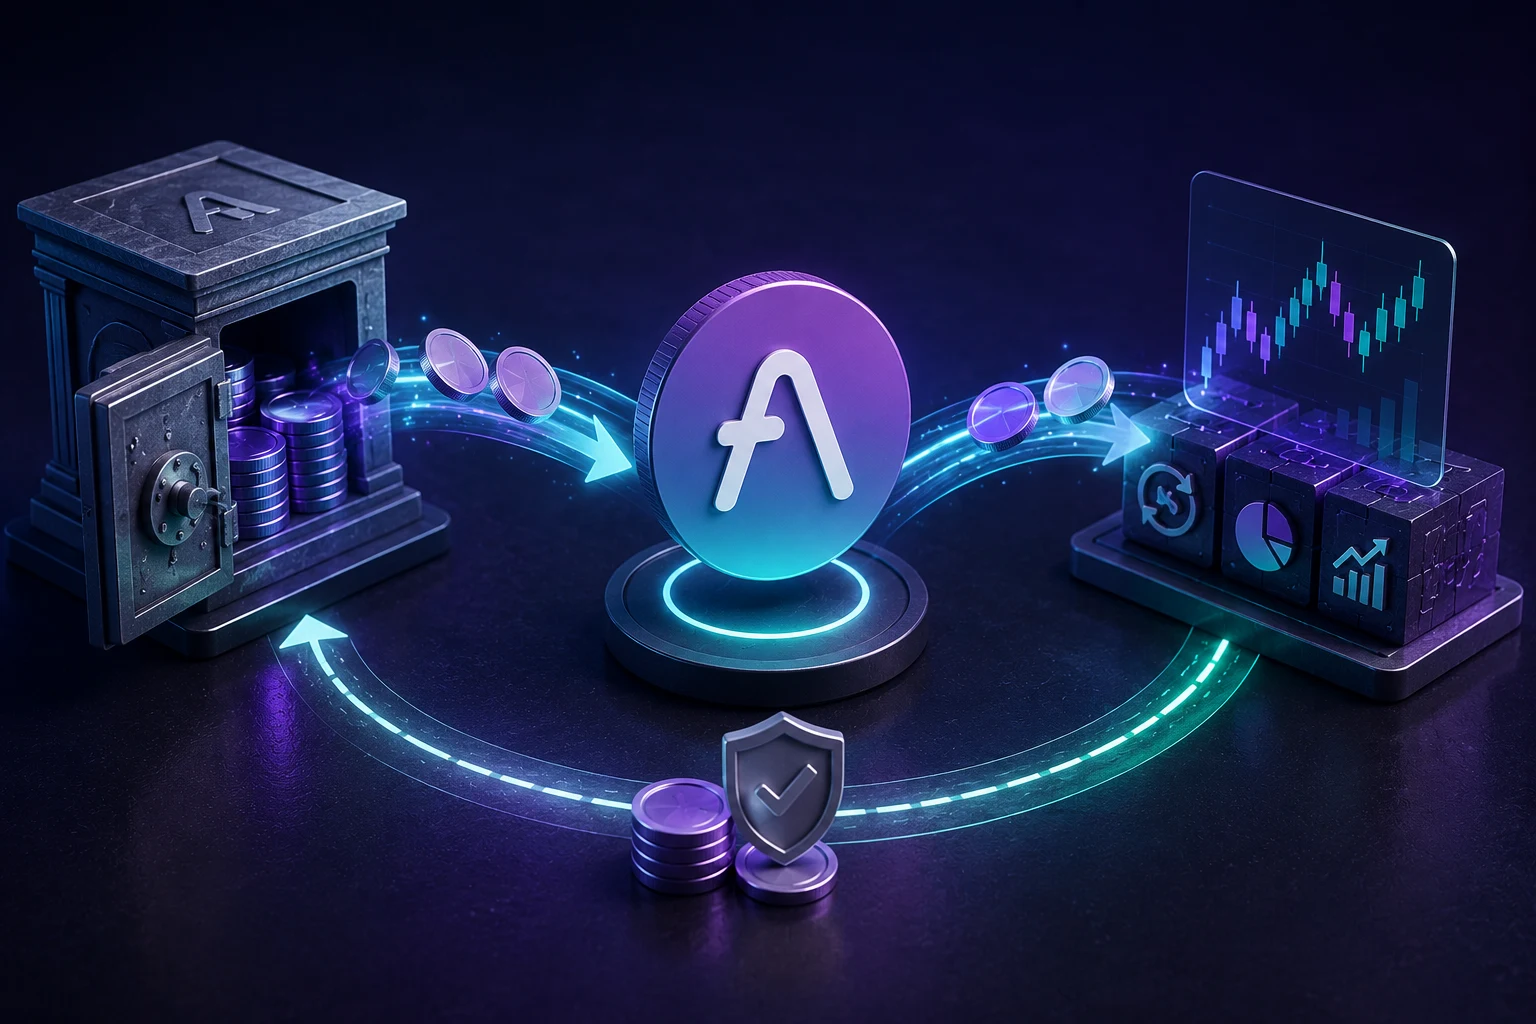
Les flash loans d’Aave sont des prêts à court terme sans garantie, exécutés au sein d’une seule transaction blockchain. Un emprunteur peut demander des actifs à Aave, les utiliser dans une séquence d’appels de smart contracts, rembourser le montant emprunté plus des frais et conserver toute valeur restante. Contrairement à un prêt classique, il n’existe aucune période pendant laquelle l’emprunteur doit de l’argent après la confirmation de la transaction.
Le terme sans garantie peut sembler inquiétant, mais il ne signifie pas qu’Aave fait confiance à l’emprunteur. Le prêt est protégé par le code et par l’atomicité. L’atomicité signifie qu’une transaction réussit entièrement ou échoue entièrement. Si l’emprunteur ne peut pas rembourser Aave avant la fin de la transaction, l’Ethereum Virtual Machine annule tous les changements d’état comme si la transaction n’avait jamais eu lieu.
Cette conception fait d’un flash loan une primitive financière, c’est-à-dire une brique de base que d’autres applications peuvent utiliser. Ce n’est pas intrinsèquement un exploit, une stratégie de trading ou une source d’argent gratuit. Il s’agit d’un accès temporaire à la liquidité soumis à des conditions de remboursement strictes, et la logique du protocole environnant détermine si cette liquidité est utilisée en toute sécurité.
Risques : un flash loan peut transformer une petite faille en une lourde perte
Le risque central est l’échelle. Un attaquant qui découvre une erreur dans un protocole peut ne pas avoir besoin de posséder beaucoup de capital s’il peut emprunter un montant important pour une seule transaction. La liquidité instantanée peut amplifier un mouvement de prix, une erreur de calcul de garantie ou une règle de retrait défaillante au point de vider un pool avant que les autres utilisateurs puissent réagir.
Cela ne signifie pas que le protocole de prêt qui a fourni le flash loan a nécessairement été piraté. Aave peut simplement exécuter correctement ses règles tandis qu’une application distincte gère mal les actifs empruntés. Les analyses post-mortem mettent souvent le flash loan en titre parce qu’il est visible dans les données de transaction, mais la vulnérabilité sous-jacente peut se trouver dans un oracle, un AMM, un calcul de parts de coffre-fort ou du code de smart contract personnalisé.
Les utilisateurs sont aussi exposés à des risques indirects. Un protocole peut perdre des actifs, suspendre les retraits, émettre de nouveaux tokens ou mutualiser les pertes après un exploit. La gouvernance peut apporter des changements d’urgence qui affectent les paramètres de garantie ou les récompenses. Les audits réduisent une partie du risque mais ne prouvent pas la sécurité, et un contrat peut être audité puis modifié plus tard, intégré à du code non sûr ou exposé à une attaque économique que ses auditeurs n’avaient pas modélisée.
Signes d’alerte courants
- Un protocole valorise les garanties en utilisant comme source principale de prix un pool on-chain peu échangé.
- Un token a une faible liquidité, mais il est accepté comme garantie de grande valeur ou utilisé pour mint des parts.
- Un projet annonce des rendements inhabituellement élevés sans expliquer clairement d’où provient le rendement.
- Les administrateurs peuvent modifier rapidement les sources d’oracle, mettre à niveau les contrats ou suspendre les retraits des utilisateurs.
Comment l’atomicité rend possible l’emprunt sans garantie
Un prêteur classique a besoin d’une garantie parce que le remboursement intervient plus tard. Si un emprunteur disparaît, le prêteur a besoin d’un actif qu’il peut vendre. Les flash loans d’Aave suppriment cet intervalle de temps. Le smart contract transfère les actifs, appelle le code de l’emprunteur et vérifie que le solde du pool a été rétabli avec la prime requise avant d’autoriser le règlement de la transaction.
Si la vérification échoue, la transaction est annulée. L’annulation est l’équivalent, sur blockchain, de l’abandon d’une opération inachevée. Les transferts de tokens, les swaps et les mises à jour de contrats effectués plus tôt dans cette transaction sont défaits. L’emprunteur paie tout de même les frais du réseau blockchain pour la tentative échouée, mais ne repart pas d’Aave avec un prêt impayé.
L’atomicité explique aussi pourquoi les flash loans ne peuvent normalement pas être reportés d’un bloc à l’autre. Il n’est pas possible d’emprunter le lundi et de rembourser le mardi. Toute action utile doit tenir dans la même transaction, y compris les swaps, les liquidations, les mouvements de garantie et le remboursement. Cette contrainte limite certains abus, tout en permettant des opérations complexes qui exigeraient autrement un capital initial important.
En pratique, l’emprunteur déploie ou appelle généralement un smart contract qui reçoit les tokens prêtés et exécute des étapes préprogrammées. Le contrat doit autoriser Aave à prélever le remboursement ou restituer directement le montant requis. Une transaction peut être techniquement valide tout en faisant perdre de l’argent à son initiateur si les swaps évoluent défavorablement, si les frais sont sous-estimés ou si d’autres traders modifient le marché en premier.
Usages légitimes : arbitrage, échanges de garantie et liquidations
L’arbitrage est le cas d’usage le plus connu. Si le même actif se négocie à des prix sensiblement différents sur deux plateformes d’échange décentralisées, un trader peut l’emprunter, l’acheter sur la place la moins chère, le vendre sur la place la plus chère, rembourser le flash loan et conserver tout excédent après frais. Cela peut réduire les écarts de prix, même si les opportunités rentables sont très disputées et souvent captées par des chercheurs spécialisés.
Les échanges de garantie peuvent être plus pratiques pour les utilisateurs DeFi ordinaires. Un utilisateur ayant une dette garantie par ETH peut vouloir remplacer cette garantie par un autre actif sans devoir d’abord apporter des fonds externes pour rembourser le prêt. Une transaction de flash loan peut rembourser la dette existante, libérer la garantie, échanger ou déposer la nouvelle garantie, rouvrir la position de dette et rembourser le prêt temporaire. Le processus comporte toujours des risques de slippage, de smart contract et de liquidation.
Les liquidateurs utilisent également les flash loans. Lorsqu’un emprunteur devient insuffisamment garanti, un liquidateur peut rembourser une partie de la dette, recevoir une garantie décotée, la vendre et rembourser le prêt temporaire. Des liquidations bien conçues aident les marchés de prêt à rester solvables. À l’inverse, des incitations de liquidation mal conçues, des garanties volatiles ou des prix peu fiables peuvent créer de la mauvaise dette et des pertes pour les déposants.
Ces exemples montrent qu’interdire les flash loans ne rendrait pas automatiquement la DeFi plus sûre. Cela pourrait supprimer des fonctions de marché utiles tout en laissant intacte une conception défaillante des oracles. La sécurité dépend de la capacité d’un protocole à rester économiquement solide même lorsqu’un attaquant peut accéder à une liquidité profonde pour une seule transaction.
Le schéma d’attaque par manipulation d’oracle
Un oracle est un mécanisme qui fournit un prix à un smart contract. Les protocoles de prêt ont besoin de prix pour décider combien un utilisateur peut emprunter, si une position doit être liquidée et quelle est la valeur d’une garantie. Si un protocole considère le prix au comptant d’un pool d’échange décentralisé peu profond comme un prix de marché fiable, un attaquant peut être en mesure de déplacer temporairement ce prix.
Une attaque typique par manipulation d’oracle commence par un flash loan d’un actif liquide. L’attaquant l’utilise pour négocier agressivement contre un pool à faible liquidité, ce qui pousse fortement à la hausse ou à la baisse le prix affiché d’un autre token. Si un protocole victime lit immédiatement cette cotation manipulée, il peut laisser l’attaquant emprunter trop, retirer trop d’actifs, émettre des parts sous-évaluées ou éviter une liquidation.
L’attaquant inverse ensuite l’opération de marché, rétablit le prix du pool, rembourse le flash loan et conserve les actifs extraits du protocole vulnérable. Le prix manipulé peut n’exister que pendant une seule transaction, ce qui suffit si le protocole utilise un prix instantané. L’échec important n’est pas que les marchés aient bougé. C’est que le protocole a fait confiance à un prix peu coûteux à manipuler.
Les conceptions plus robustes utilisent couramment des prix moyens pondérés dans le temps, c’est-à-dire des prix moyennés sur une période définie, plusieurs sources indépendantes, des facteurs de garantie prudents, des plafonds d’offre et des coupe-circuits. Aucune solution n’est parfaite. Des fenêtres de moyenne plus longues peuvent être en retard sur des marchés rapides, les flux externes comportent leurs propres risques opérationnels et la gouvernance doit encore choisir des paramètres raisonnables.
Les exploits historiques montrent différentes façons d’utiliser la liquidité flash
Les incidents bZx de 2020 sont devenus de premiers exemples d’attaques DeFi assistées par flash loans. Les attaquants ont emprunté de gros montants, utilisé des interactions de trading et de prêt pour exploiter des hypothèses fragiles, puis extrait de la valeur. Ces incidents ont contribué à établir une leçon importante : les protocoles composables peuvent créer des risques entre plusieurs applications, même lorsque chaque transaction semble valide isolément.
Harvest Finance a été exploité en 2020 après qu’un attaquant a utilisé de la liquidité flash pour manipuler les prix de stablecoins dans un pool Curve et exploiter la comptabilité des coffres de Harvest. PancakeBunny a subi une attaque en 2021 dans laquelle des transactions financées par flash loan ont manipulé le prix utilisé par sa logique de minting, permettant une émission excessive de BUNNY. Il ne s’agissait pas d’échecs génériques des flash loans. Il s’agissait d’échecs à rendre les règles de valorisation et de minting résistantes aux distorsions temporaires du marché.
Mango Markets en 2022 a impliqué la manipulation du prix et de la valeur de garantie de MNGO via son marché peu profond, suivie d’emprunts contre une garantie gonflée. L’exploit ne dépendait pas spécifiquement d’Aave, mais il a montré à quelle vitesse un protocole peut devenir insolvable lorsqu’il accepte comme garantie un actif très facile à manipuler. L’épisode a aussi montré que l’activité de marché publique peut malgré tout être conçue économiquement.
Euler Finance a perdu environ 197 millions de dollars en 2023 lors d’une attaque qui utilisait des flash loans, mais le problème central concernait une vulnérabilité dans la logique de donation et de liquidation d’Euler plutôt qu’une simple manipulation d’oracle de prix. Cette distinction est importante. Il est tentant de dire que la plupart des exploits postérieurs à 2023 combinent des flash loans avec des problèmes d’oracle de prix, mais les registres publics d’exploits incluent de nombreuses autres causes, comme des défaillances de contrôle d’accès, des compromissions de bridges, des bugs de réentrance et des erreurs de mise à niveau. Les flash loans amplifient fréquemment les faiblesses des oracles, car la liquidité instantanée est particulièrement efficace pour déformer les prix on-chain peu profonds.
Ce que cela signifie pour les utilisateurs de DeFi
Si vous déposez des fonds dans un marché de prêt ou un coffre de rendement, vous n’avez pas besoin d’exécuter des flash loans pour être exposé à leurs conséquences. La question à vous poser est de savoir si le protocole peut gérer en toute sécurité des variations de prix rapides et des transactions adverses. Lisez sa documentation concernant les sources d’oracle, les collatéraux acceptés, les plafonds d’emprunt, les règles de liquidation, les audits, l’autorité de mise à niveau et les rapports d’incidents passés.
Soyez particulièrement prudent avec les pools qui acceptent comme collatéral des tokens volatils, nouvellement émis ou peu échangés. Un APY élevé affiché peut refléter des incitations en tokens plutôt que des revenus durables, et il ne compense pas automatiquement le risque lié aux smart contracts ou à l’insolvabilité. Les stablecoins ne sont pas automatiquement sûrs non plus. Leurs ancrages, leurs collatéraux, leurs émetteurs et leur traitement par les oracles peuvent tous échouer en situation de stress.
N’utilisez que des fonds que vous pouvez vous permettre de voir bloqués ou perdus, répartissez votre exposition lorsque c’est approprié, et évitez d’accorder des autorisations illimitées de tokens à des contrats que vous ne connaissez pas. Vérifiez soigneusement les simulations de transaction lorsqu’elles sont disponibles. Une invite de portefeuille peut approuver un dépensier malveillant même si le site web semble soigné, et un exploit ou une campagne de phishing peut coûter plus que tout rendement gagné.
Pour les traders qui envisagent des stratégies de flash loan, l’obstacle pratique ne consiste pas seulement à écrire du code. Vous devez tenir compte de la sécurité des smart contracts, de l’impact sur les prix, de la liquidité, des frais de protocole, des frais de réseau, des transactions échouées, de la concurrence des chercheurs automatisés, ainsi que des restrictions légales ou de plateforme. Ceci est un contenu éducatif, pas un conseil financier, et une opportunité d’arbitrage annoncée peut disparaître avant que votre transaction n’atteigne le réseau.
Lisez l’actualité des flash loans Aave avec esprit critique
Les flash loans Aave, les mises à jour d’oracles et les rapports d’exploits DeFi évoluent rapidement, tandis que la première explication est souvent incomplète. Suivre manuellement les annonces de protocoles, l’analyse des transactions et la réaction du marché est difficile. Zippfeed met en avant les titres liés à DeFi et AAVE avec une notation de sentiment bullish, neutral ou bearish et une note d’importance, ce qui vous aide à distinguer une simple mention de flash loan d’éléments indiquant un risque matériel pour le protocole.
Lorsqu’un titre sur un piratage apparaît, recherchez le protocole affecté, la vulnérabilité réelle, les actifs à risque, si les fonds sont gelés ou récupérés, et si la perte signalée est confirmée. Suivre DeFi oracle security, smart contract exploit risks et Aave lending explained peut fournir le contexte qu’un seul titre alarmant ne peut pas apporter.
 WuBlockchain
 CryptoSlate
 Crypto Rank News
 TheBlock